pcapLume Pressemappe
Alle Materialien auf dieser Seite dürfen in redaktioneller Berichterstattung über pcapLume verwendet werden. Für alles andere fragen Sie uns bitte.
Diese Pressemappe ist in 15 Sprachen verfügbar:
EnglishDeutschEspañolFrançaisItalianoPortuguês (Brasil)TürkçeРусскийالعربيةעבריתहिन्दी日本語한국어简体中文繁體中文
Über pcapLume
pcapLume ist eine lokale PCAP-Forensik-Engine für macOS, entwickelt für Netzwerkforensiker, Incident Responder und Sicherheitsforscher. Sie extrahiert Dateien, die über unverschlüsseltes HTTP heruntergeladen wurden, ordnet Layer-2-MAC-Adressen anhand der IEEE-OUI-Liste, die einmalig heruntergeladen und dann auf dem Mac vorgehalten wird, Hardware-Herstellern zu und prüft Payloads anhand von fünf integrierten Signaturen sowie Timing- und Entropie-Heuristiken — mit einem hashverketteten Protokoll der Beweismittelkette, das die Prüfsumme beim Einlesen und jeden von ihr erzeugten Bericht festhält.
pcapLume wird von ProfWorkBench, LLC in New York entwickelt und exklusiv über den Mac App Store vertrieben — als kostenloser Download mit kostenpflichtigen Freischaltungen in der App. Die Analyse läuft auf dem Mac und funktioniert auch mit gezogenem Netzwerkkabel weiter. Standardmäßig darf pcapLume externe Anreicherungsdienste kontaktieren. Mit Pro ermittelt die App automatisch das Land der öffentlichen Adressen in Top Talkers, und wenn Sie Ihren eigenen abuse.ch-Schlüssel speichern, sendet sie automatisch den SHA-256-Hash jeder extrahierten Datei an MalwareBazaar; die übrigen laufen nur, wenn Sie sie anfordern. Die App nennt jeden einzelnen Dienst, und ein Schalter in den Einstellungen blockiert jede Abfrage, die pcapLume selbst durchführt. Die Aufzeichnungsdatei wird nie hochgeladen, und Payload-Daten werden in keinem Modus übertragen.
Freigegebene Boilerplate
pcapLume — Ihre Aufzeichnung. Analysiert auf Ihrem Mac.
pcapLume ist eine lokale PCAP-Forensik-Engine für macOS, die aufgezeichneten Netzwerkverkehr in dokumentierte Befunde und PDF-Berichte überführt. Sie extrahiert Dateien, die über unverschlüsseltes HTTP heruntergeladen wurden, ordnet Hardware auf der Leitung anhand der IEEE-OUI-Liste, die einmalig heruntergeladen und dann auf dem Mac vorgehalten wird, ihrem Hersteller zu und meldet mit fünf integrierten Signaturen sowie Timing- und Entropie-Heuristiken Anfragen nach Dateien namens payload oder payload.bin, periodisches C2-Beaconing und Payloads mit hoher Entropie — alles auf dem Mac, ohne die Aufzeichnungsdatei hochzuladen. pcapLume ist im Mac App Store als kostenloser Download erhältlich; der Pro-Umfang wird in der App freigeschaltet. pcapLume ist in 15 Sprachen lokalisiert.
Faktenblatt
| Produkt | pcapLume |
|---|---|
| Entwickler | ProfWorkBench, LLC |
| Plattform | macOS 14+ (Sonoma) |
| Preise | Kostenloser Download · Genesis Partner License $999.99 einmalig · Pro (Jahresabonnement) $199.99/Jahr (In-App-Kauf) |
| Sprachen | 15 — English, Deutsch, Español, Français, Italiano, Português (Brasil), Türkçe, Русский, العربية, עברית, हिन्दी, 日本語, 한국어, 简体中文, 繁體中文 |
| Datenschutz | Analyse auf dem Gerät · Aufzeichnungsdatei wird nie hochgeladen · externe Abfragen standardmäßig erlaubt (mit Pro gehen die Adressen aus Top Talkers automatisch an geojs.io; MalwareBazaar erhält SHA-256-Werte extrahierter Dateien nur mit Ihrem eigenen abuse.ch-Schlüssel automatisch), jede in der App benannt · ein Schalter in den Einstellungen blockiert jede Abfrage, die pcapLume selbst durchführt |
| Veröffentlicht | Juni 2026, im Mac App Store |
| Links | pcaplume.com · Mac App Store · profworkbench.com |
Markenmaterial
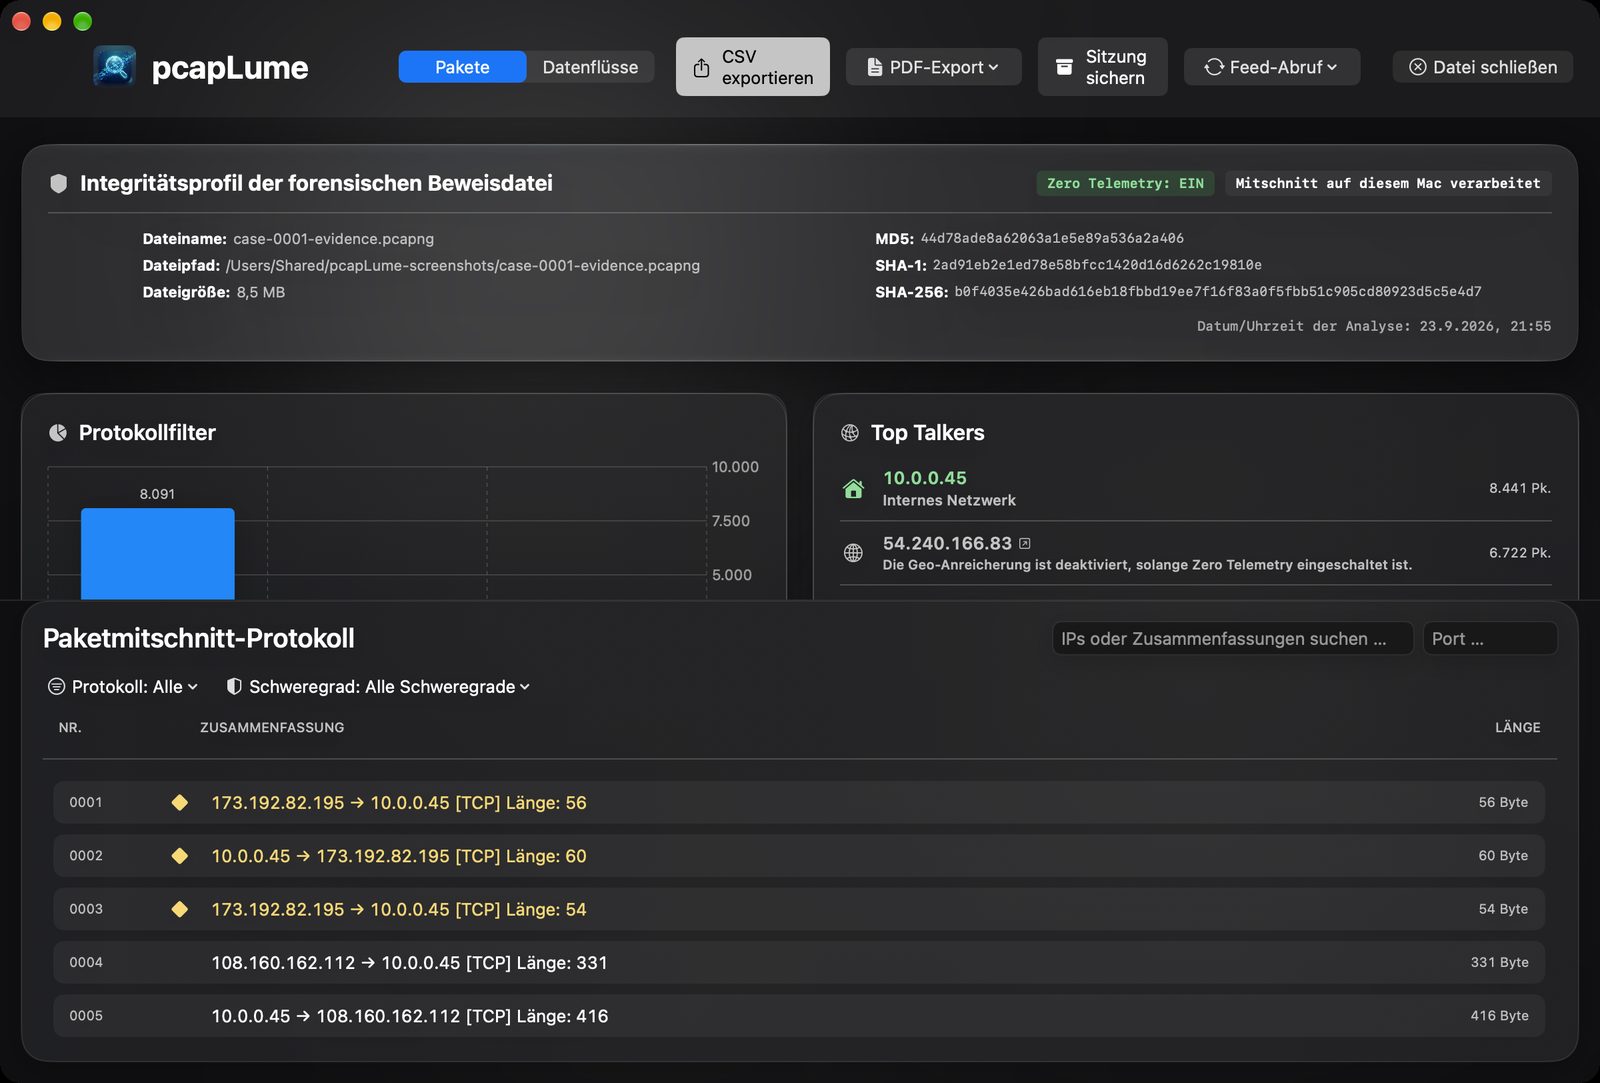
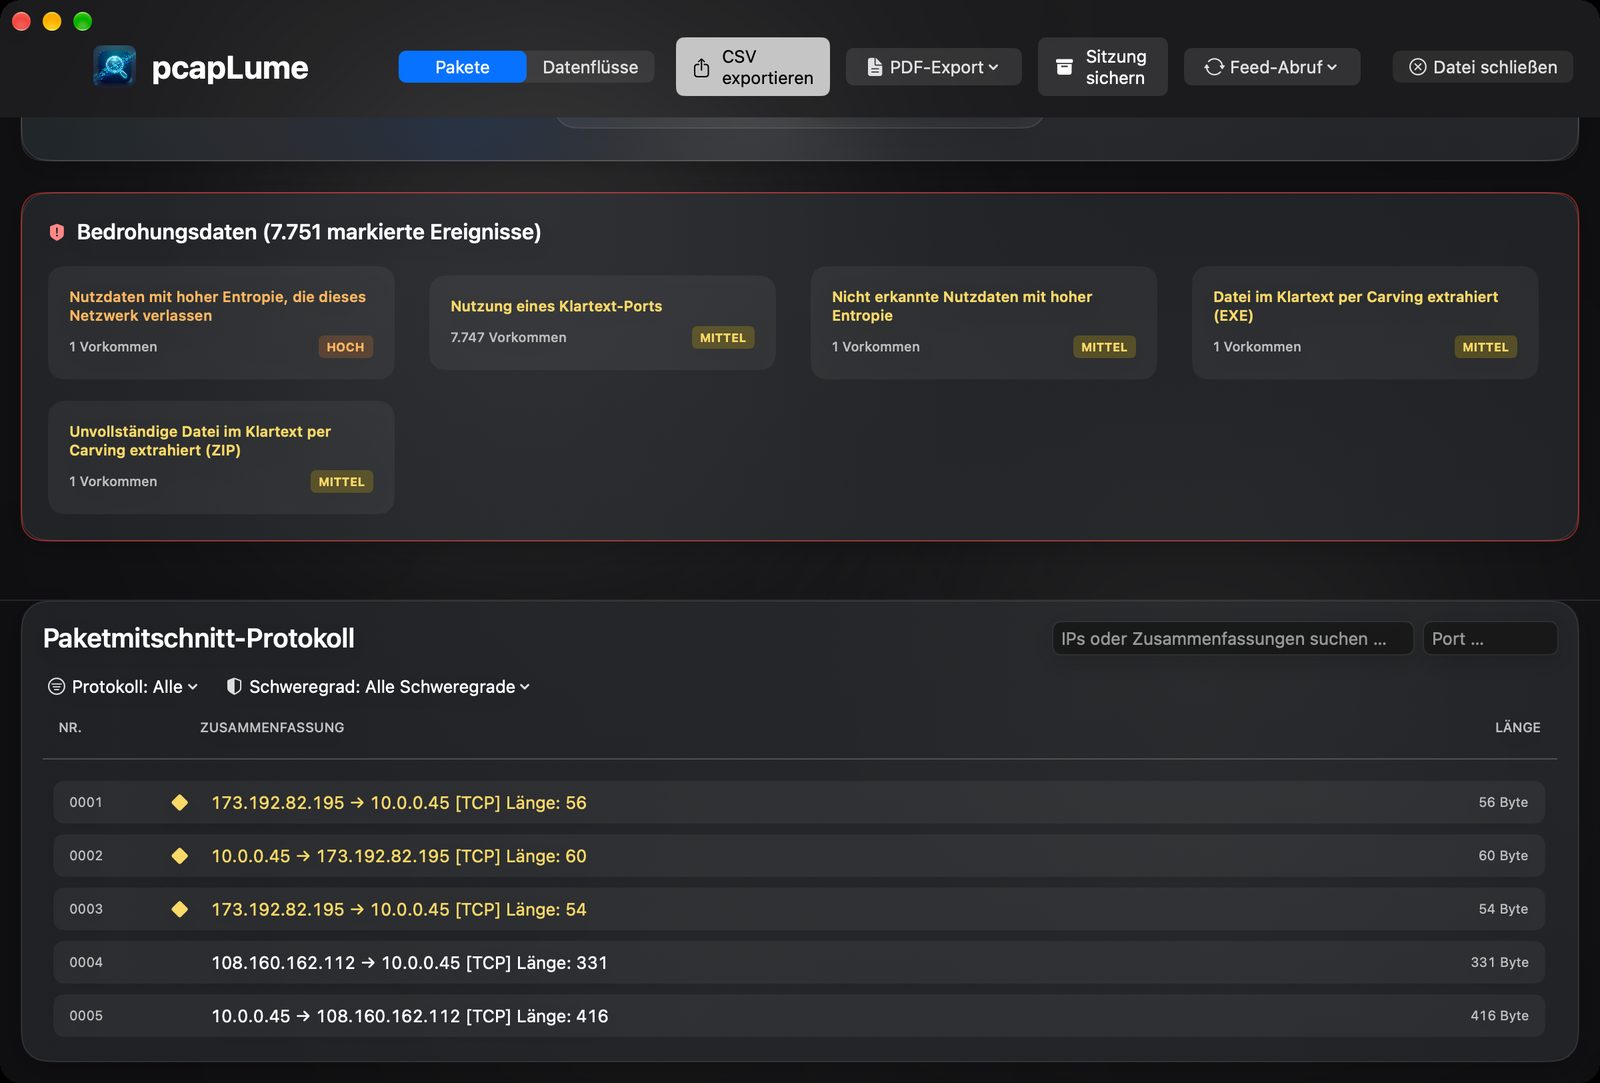
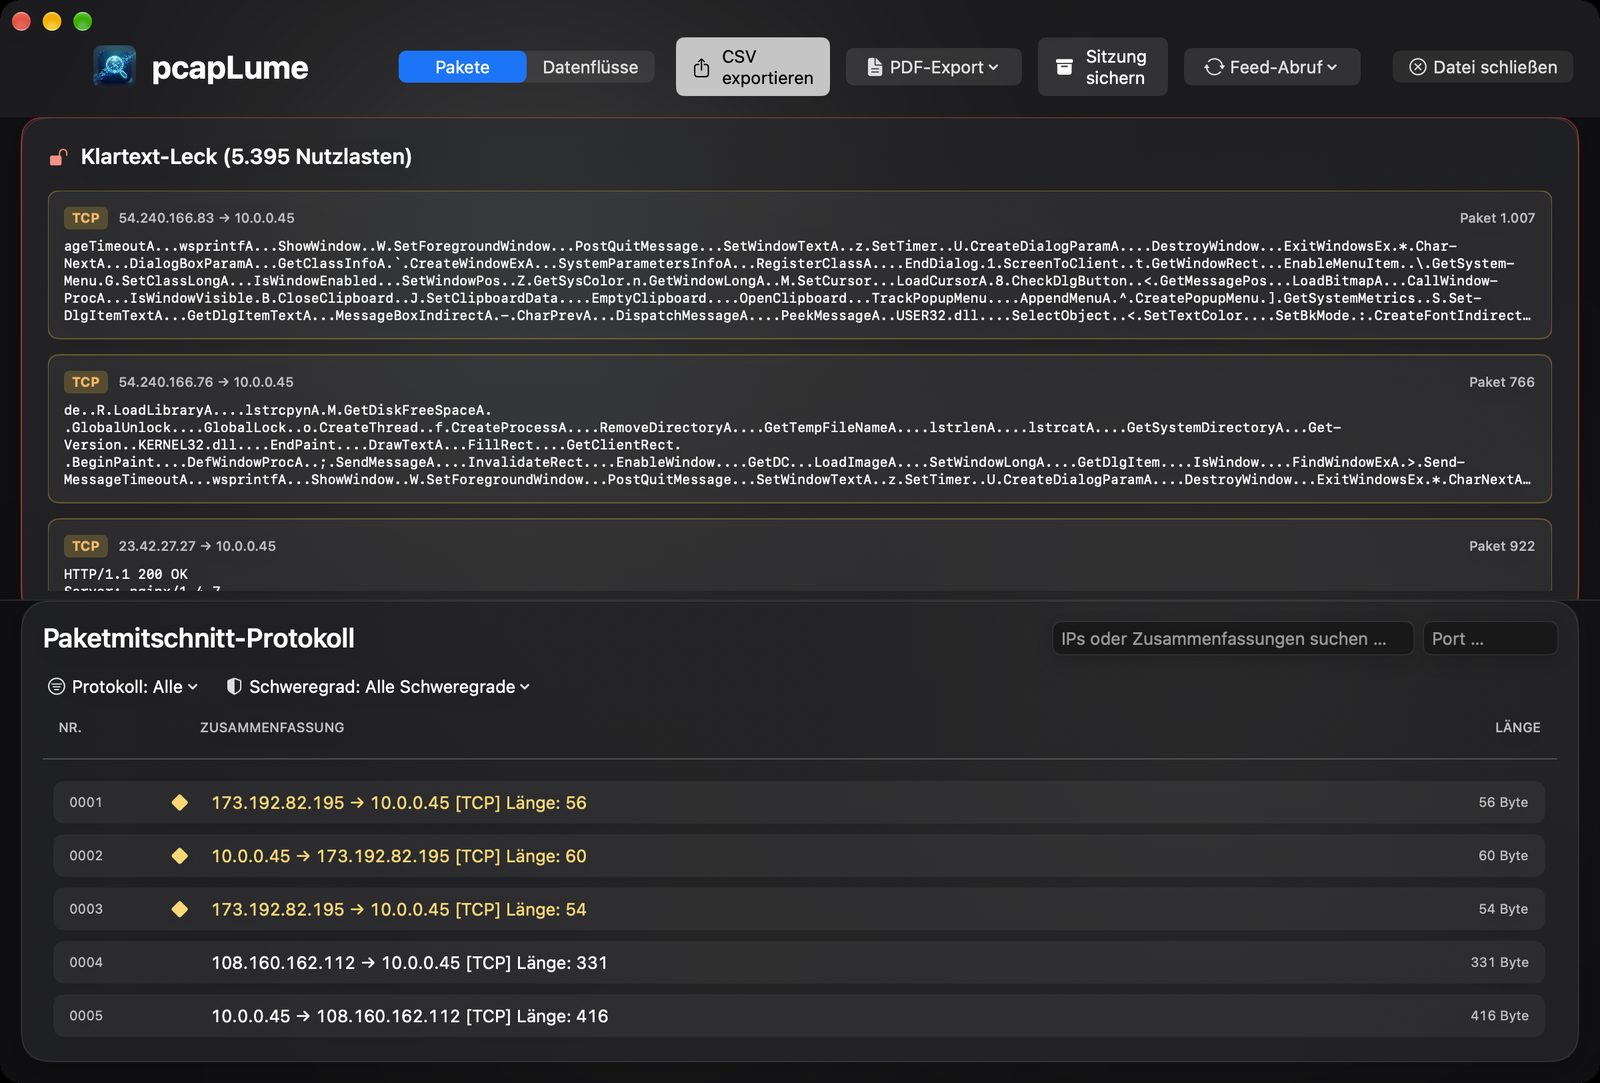
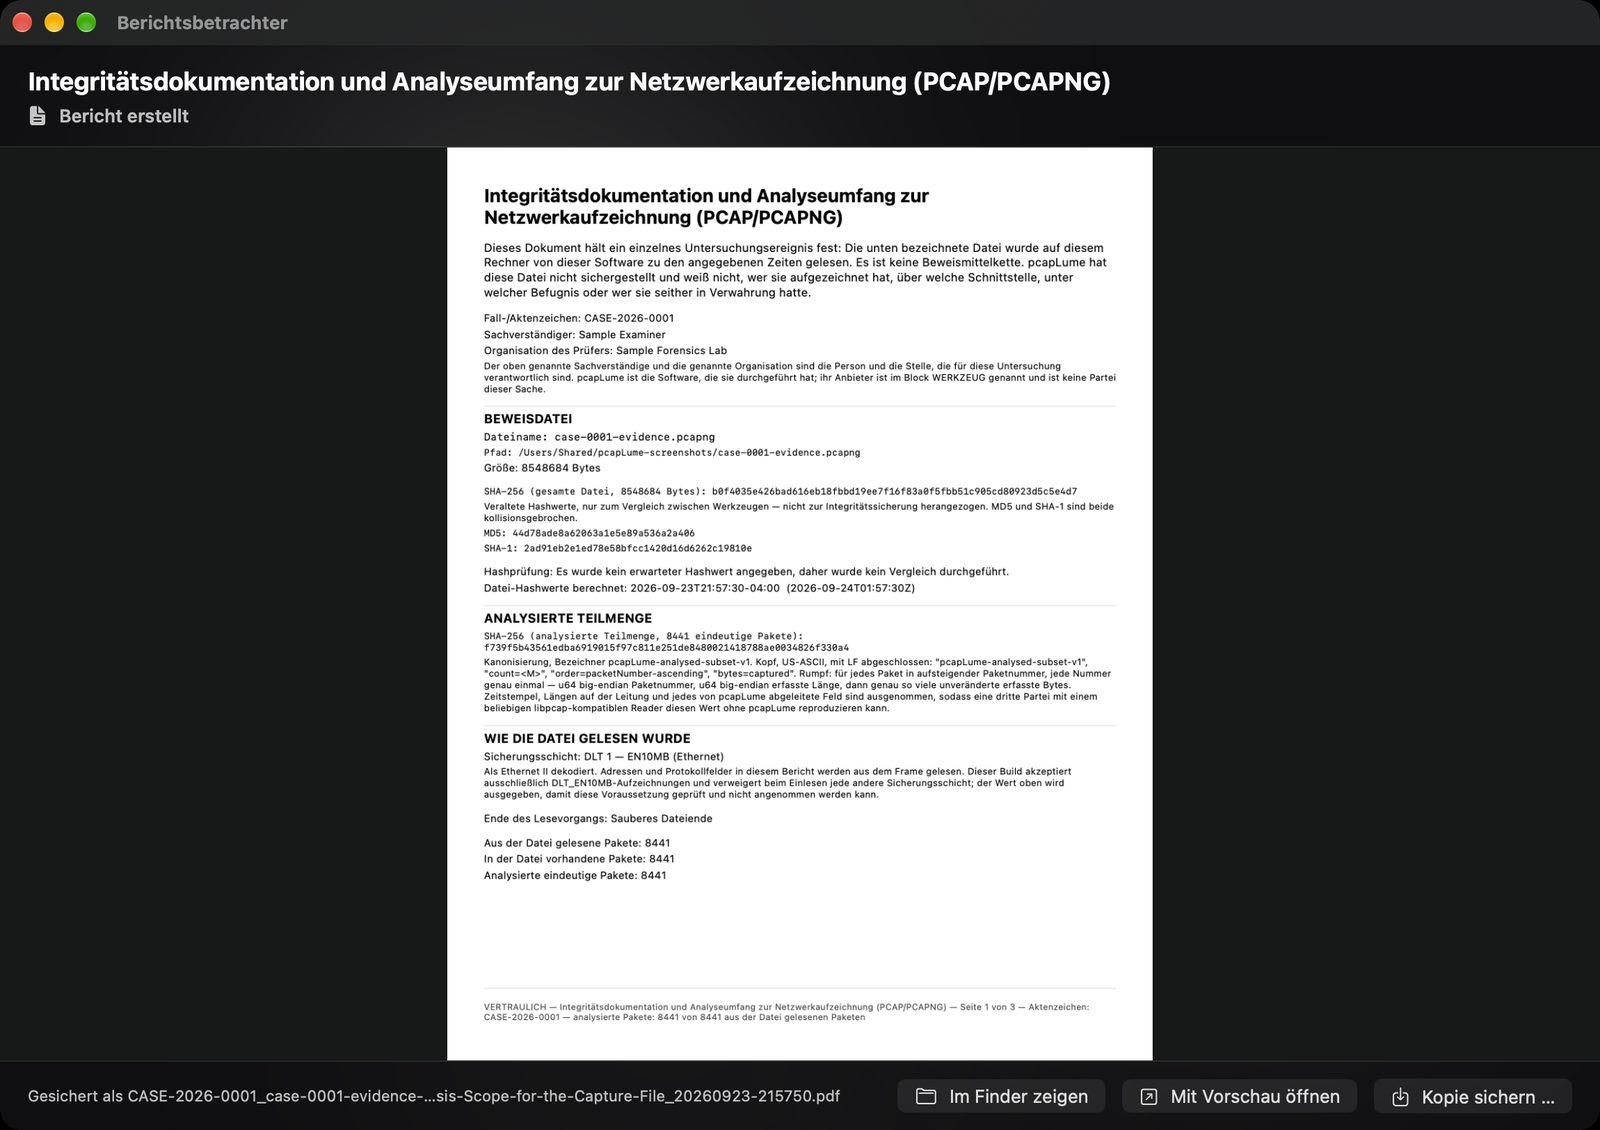
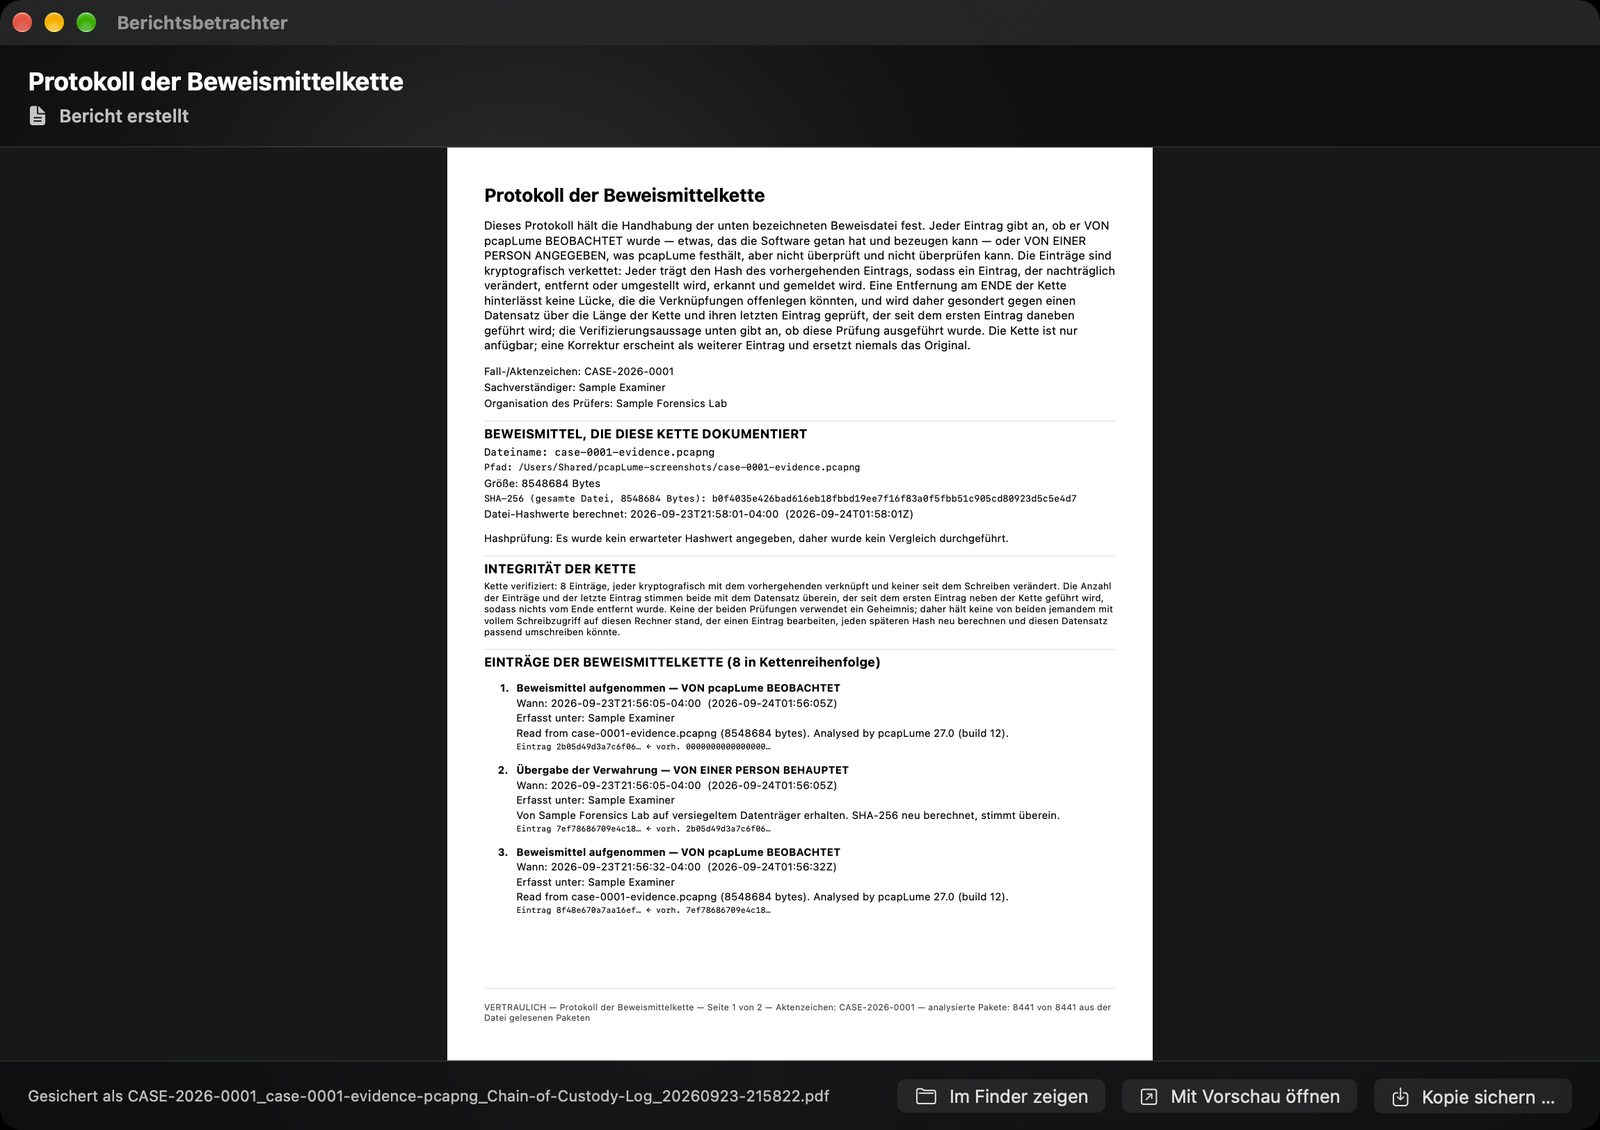
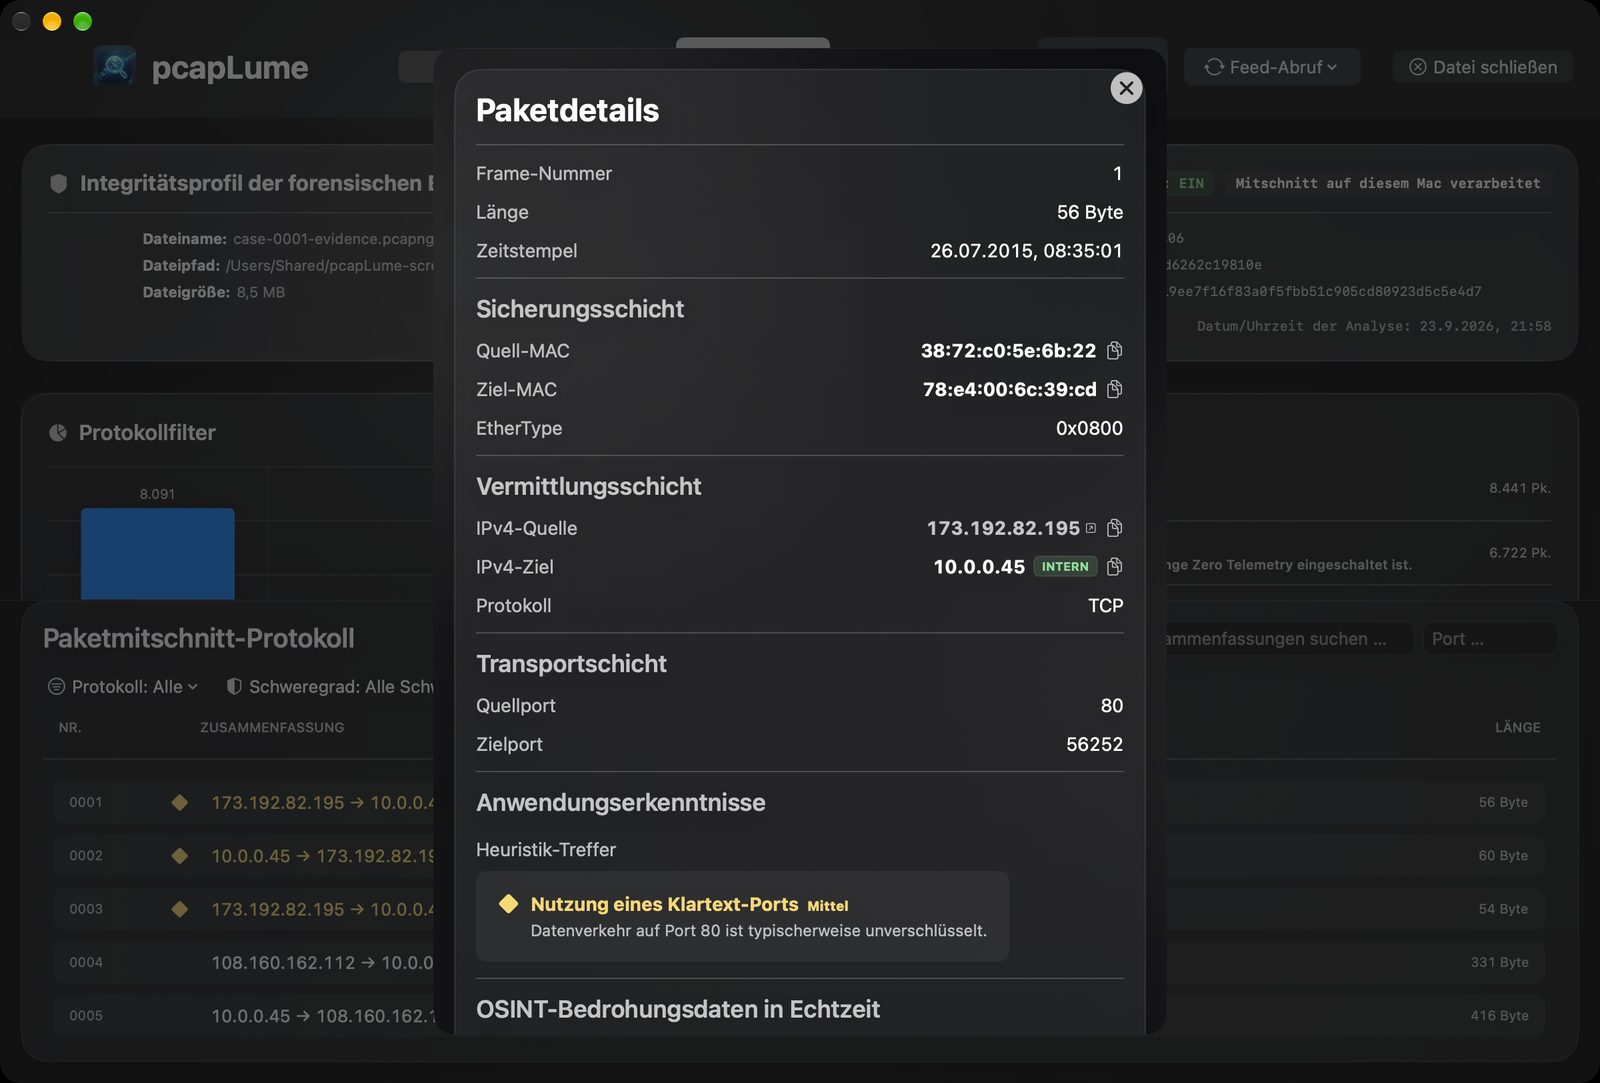
Das Material darf unverändert in redaktioneller Berichterstattung über pcapLume verwendet werden. Bitte das App-Icon nicht umfärben, verzerren oder neu zusammensetzen.
Pressekontakt
Für Interviews, Rezensionsfragen und alles, was hier nicht abgedeckt ist, erreichen Sie ProfWorkBench über den Support-Kanal.