Kit presse pcapLume
Tout le contenu de cette page peut être utilisé dans une couverture éditoriale de pcapLume. Pour tout autre usage, contactez-nous.
Télécharger dans le Mac App Store
Ce kit presse est disponible en 15 langues :
EnglishDeutschEspañolFrançaisItalianoPortuguês (Brasil)TürkçeРусскийالعربيةעבריתहिन्दी日本語한국어简体中文繁體中文
À propos de pcapLume
pcapLume est un moteur forensique PCAP local pour macOS, conçu pour les analystes en forensique réseau, les équipes de réponse aux incidents et les chercheurs en sécurité. Il extrait les fichiers téléchargés via HTTP non chiffré, associe les adresses MAC Layer-2 aux fabricants de matériel grâce à la liste OUI de l'IEEE, téléchargée une seule fois puis conservée sur le Mac, et compare les charges utiles à cinq signatures intégrées et à des heuristiques de cadence et d'entropie — avec un Journal de chaîne de possession à empreintes chaînées qui consigne la somme de contrôle d'ingestion et chaque rapport qu'il génère.
pcapLume est développé par ProfWorkBench, LLC à New York et distribué exclusivement via le Mac App Store, en téléchargement gratuit avec déblocages payants dans l'app. L'analyse s'exécute sur le Mac et continue de fonctionner câble réseau débranché. Par défaut, pcapLume est autorisé à contacter des services d'enrichissement externes. Avec Pro, il recherche automatiquement le pays des adresses publiques de Top Talkers et, si vous enregistrez votre propre clé abuse.ch, il envoie automatiquement le SHA-256 de chaque fichier extrait à MalwareBazaar ; les autres services ne sont interrogés qu'à votre demande. L'app nomme chacun d'eux, et un seul interrupteur dans les Réglages bloque toute requête émise par pcapLume lui-même. Le fichier de capture n'est jamais envoyé, et les données de charge utile ne sont transmises dans aucun mode.
Boilerplate approuvé
pcapLume — Votre capture. Analysée sur votre Mac.
pcapLume est un moteur forensique PCAP local pour macOS qui transforme le trafic réseau capturé en constats documentés et en rapports PDF. Il extrait les fichiers téléchargés via HTTP non chiffré, associe le matériel présent sur le fil à son fabricant grâce à la liste OUI de l'IEEE, téléchargée une seule fois puis conservée sur le Mac, et signale les requêtes de fichiers nommés payload ou payload.bin, le beaconing C2 périodique et les charges utiles à forte entropie à l'aide de cinq signatures intégrées et d'heuristiques de cadence et d'entropie — le tout sur le Mac, sans envoyer le fichier de capture. pcapLume est disponible sur le Mac App Store en téléchargement gratuit ; les capacités Pro se débloquent dans l'app. pcapLume est localisé en 15 langues.
Fiche technique
| Produit | pcapLume |
|---|---|
| Développeur | ProfWorkBench, LLC |
| Plateforme | macOS 14+ (Sonoma) |
| Tarifs | Téléchargement gratuit · Genesis Partner License $999.99 une fois · Pro (annuel) $199.99/an (achat intégré) |
| Langues | 15 — English, Deutsch, Español, Français, Italiano, Português (Brasil), Türkçe, Русский, العربية, עברית, हिन्दी, 日本語, 한국어, 简体中文, 繁體中文 |
| Confidentialité | Analyse sur l'appareil · fichier de capture jamais envoyé · requêtes externes autorisées par défaut (avec Pro, les adresses de Top Talkers sont envoyées automatiquement à geojs.io ; MalwareBazaar ne reçoit automatiquement les SHA-256 des fichiers extraits qu'avec votre propre clé abuse.ch), chacune nommée dans l'app · un interrupteur dans les Réglages bloque toute requête émise par pcapLume lui-même |
| Lancement | Juin 2026, sur le Mac App Store |
| Liens | pcaplume.com · Mac App Store · profworkbench.com |
Ressources de marque
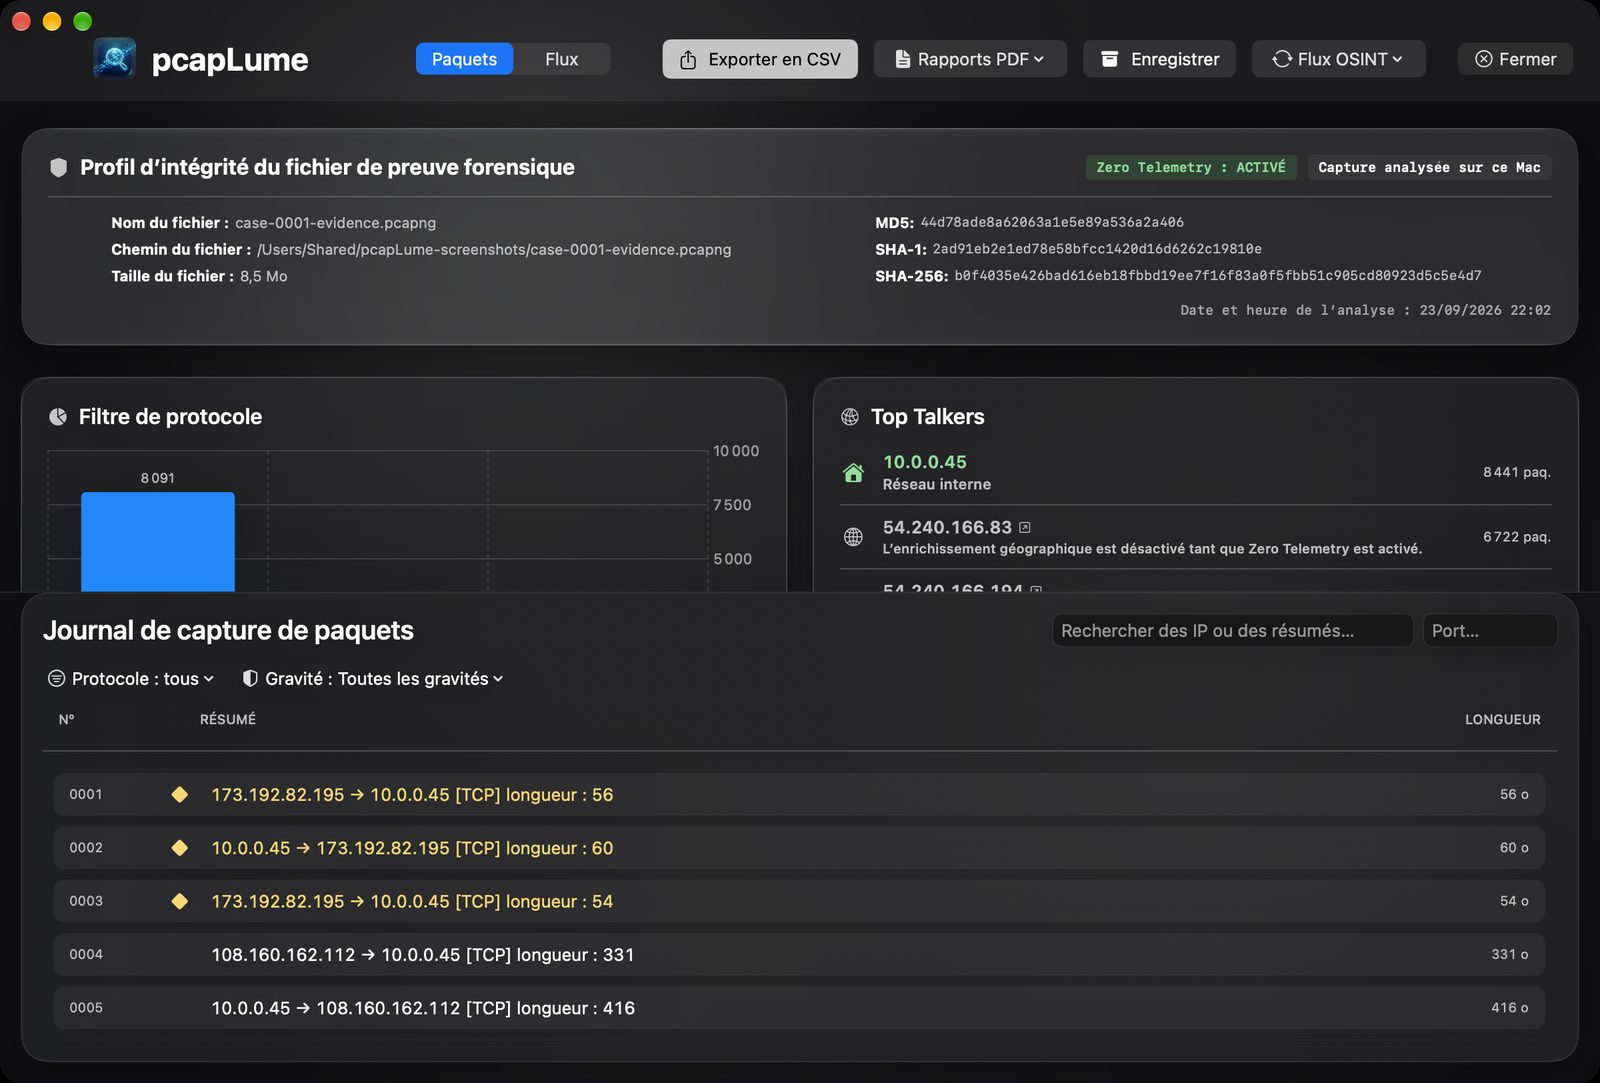
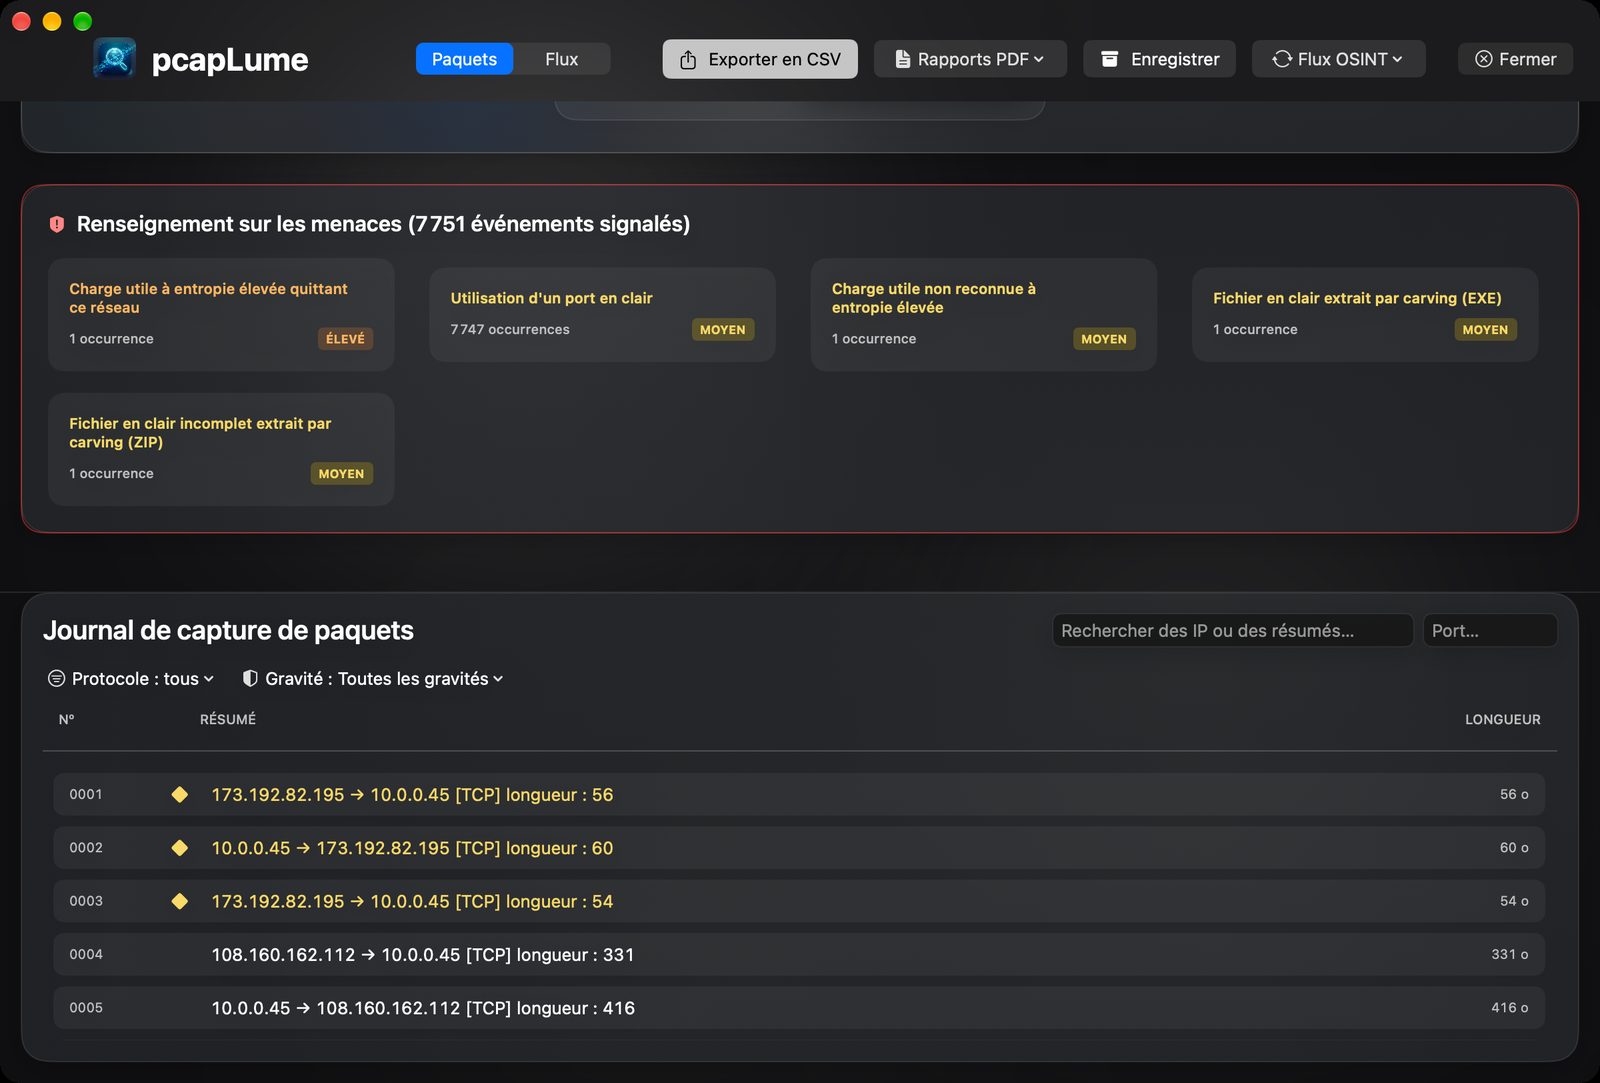
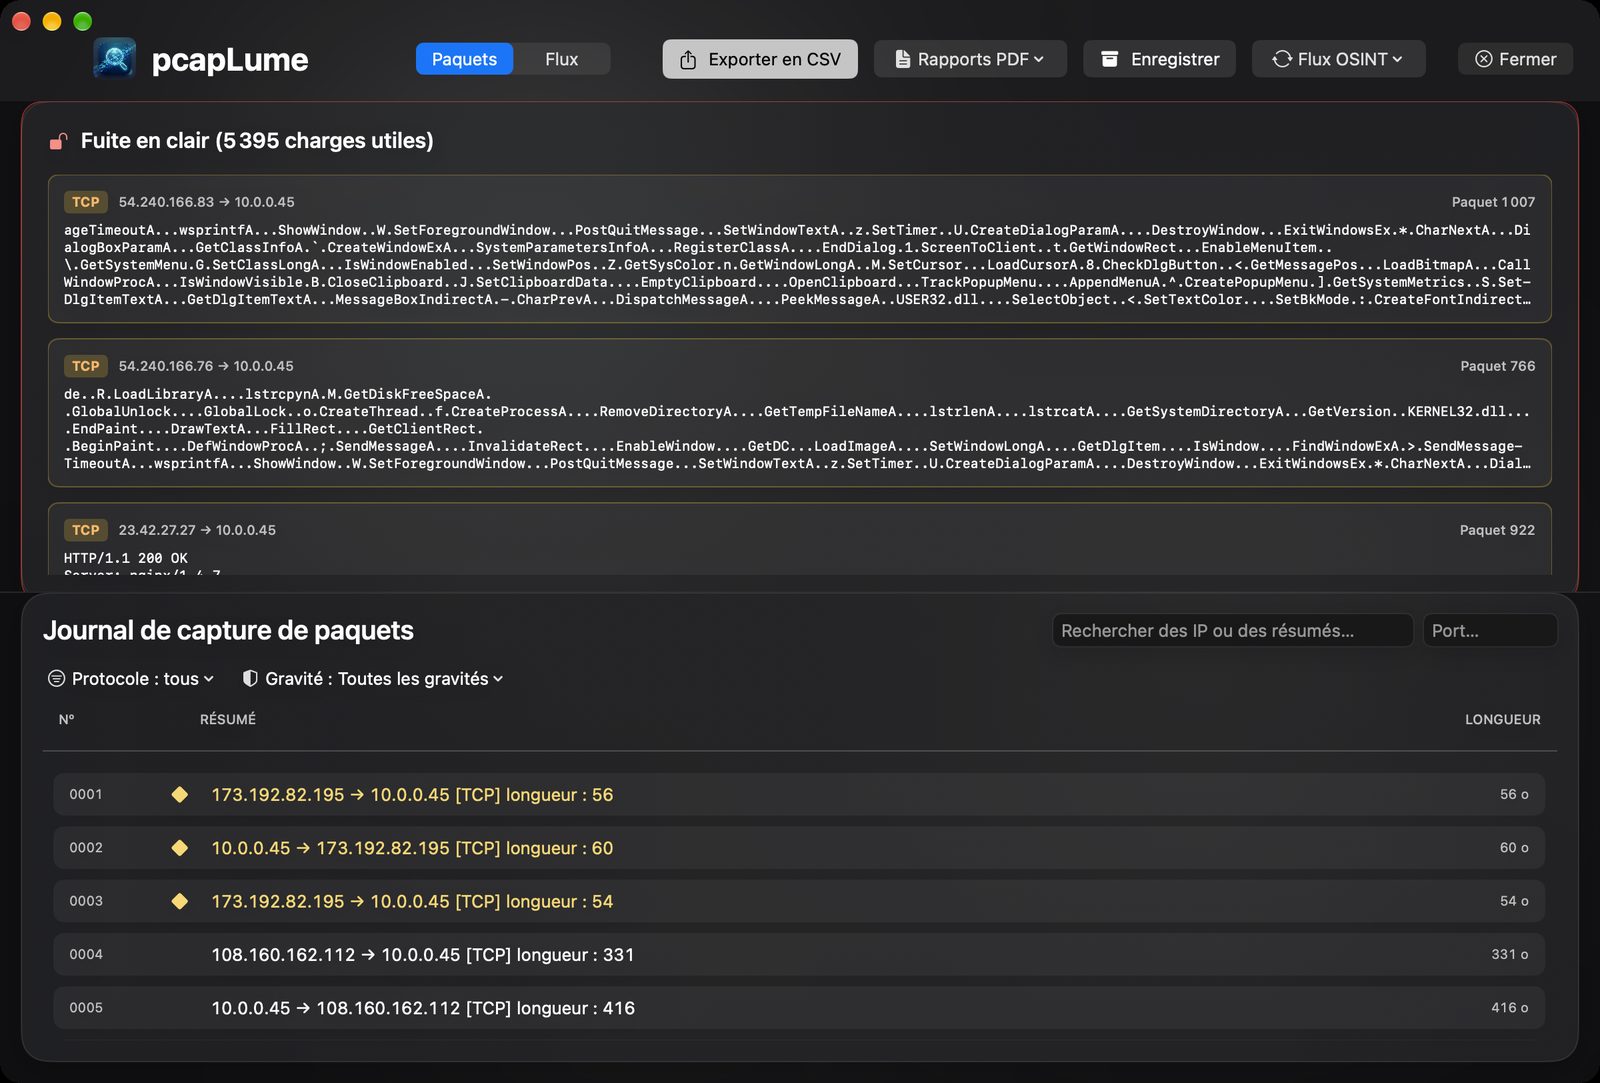
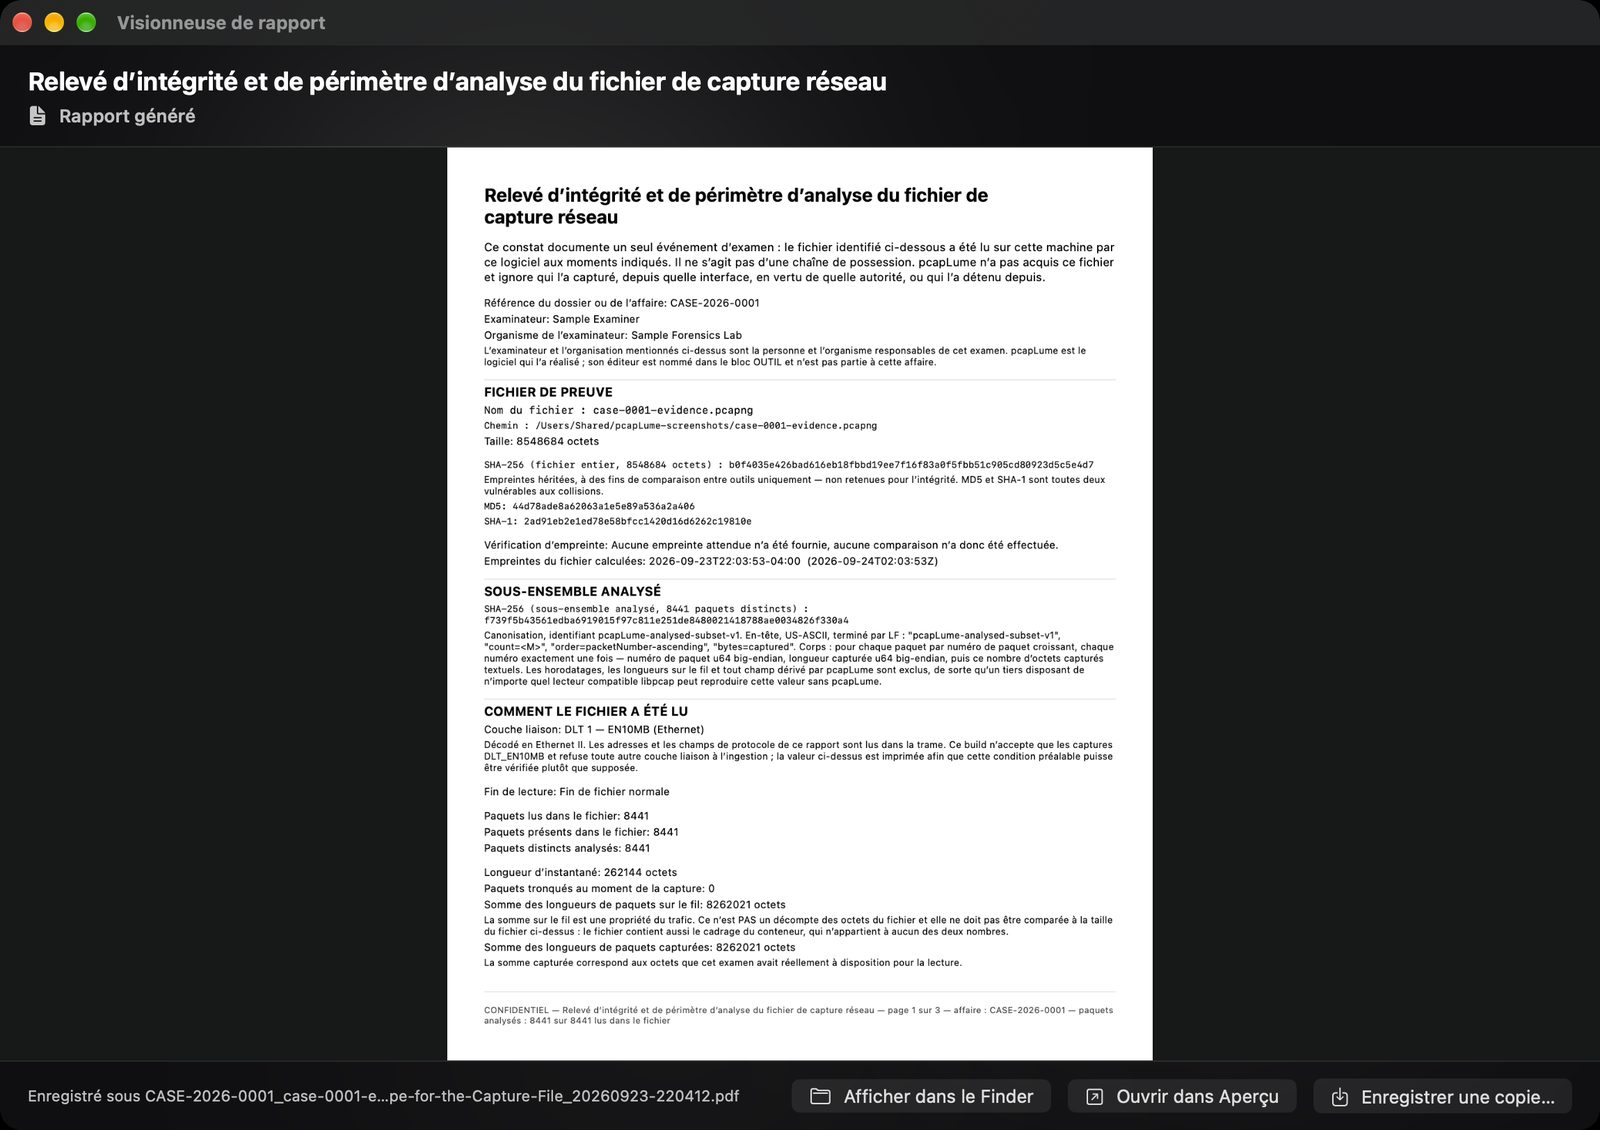
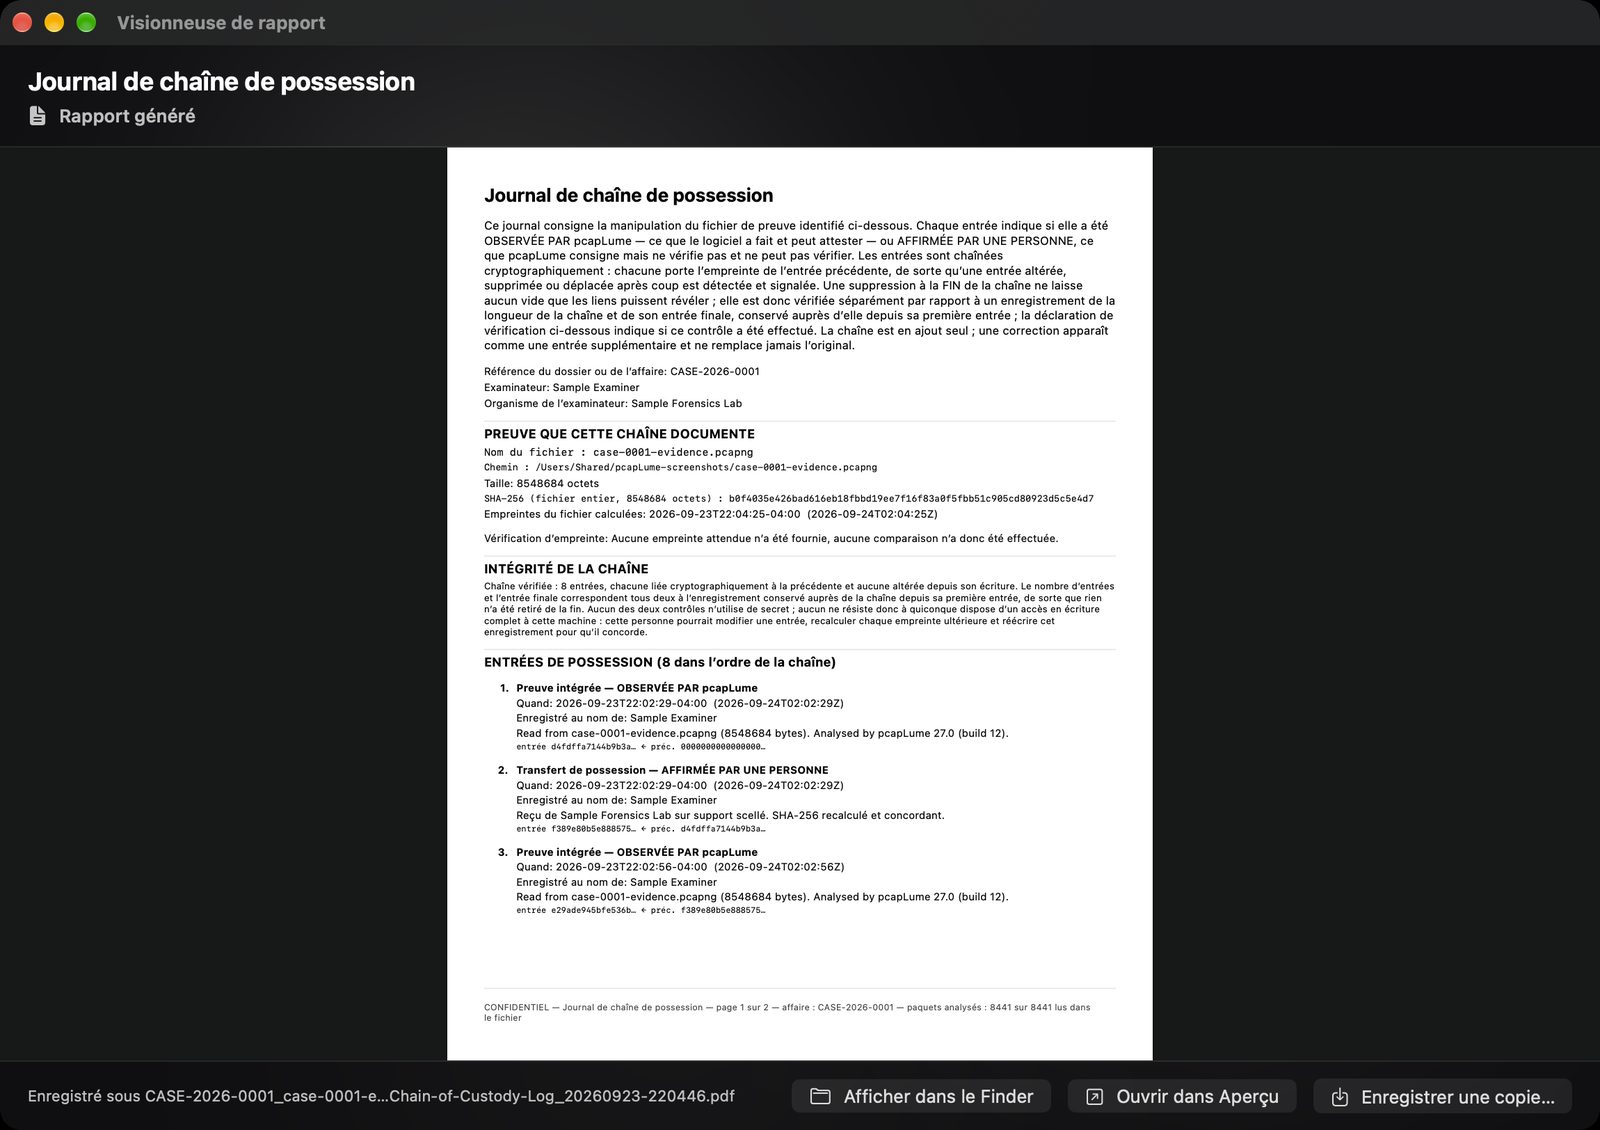
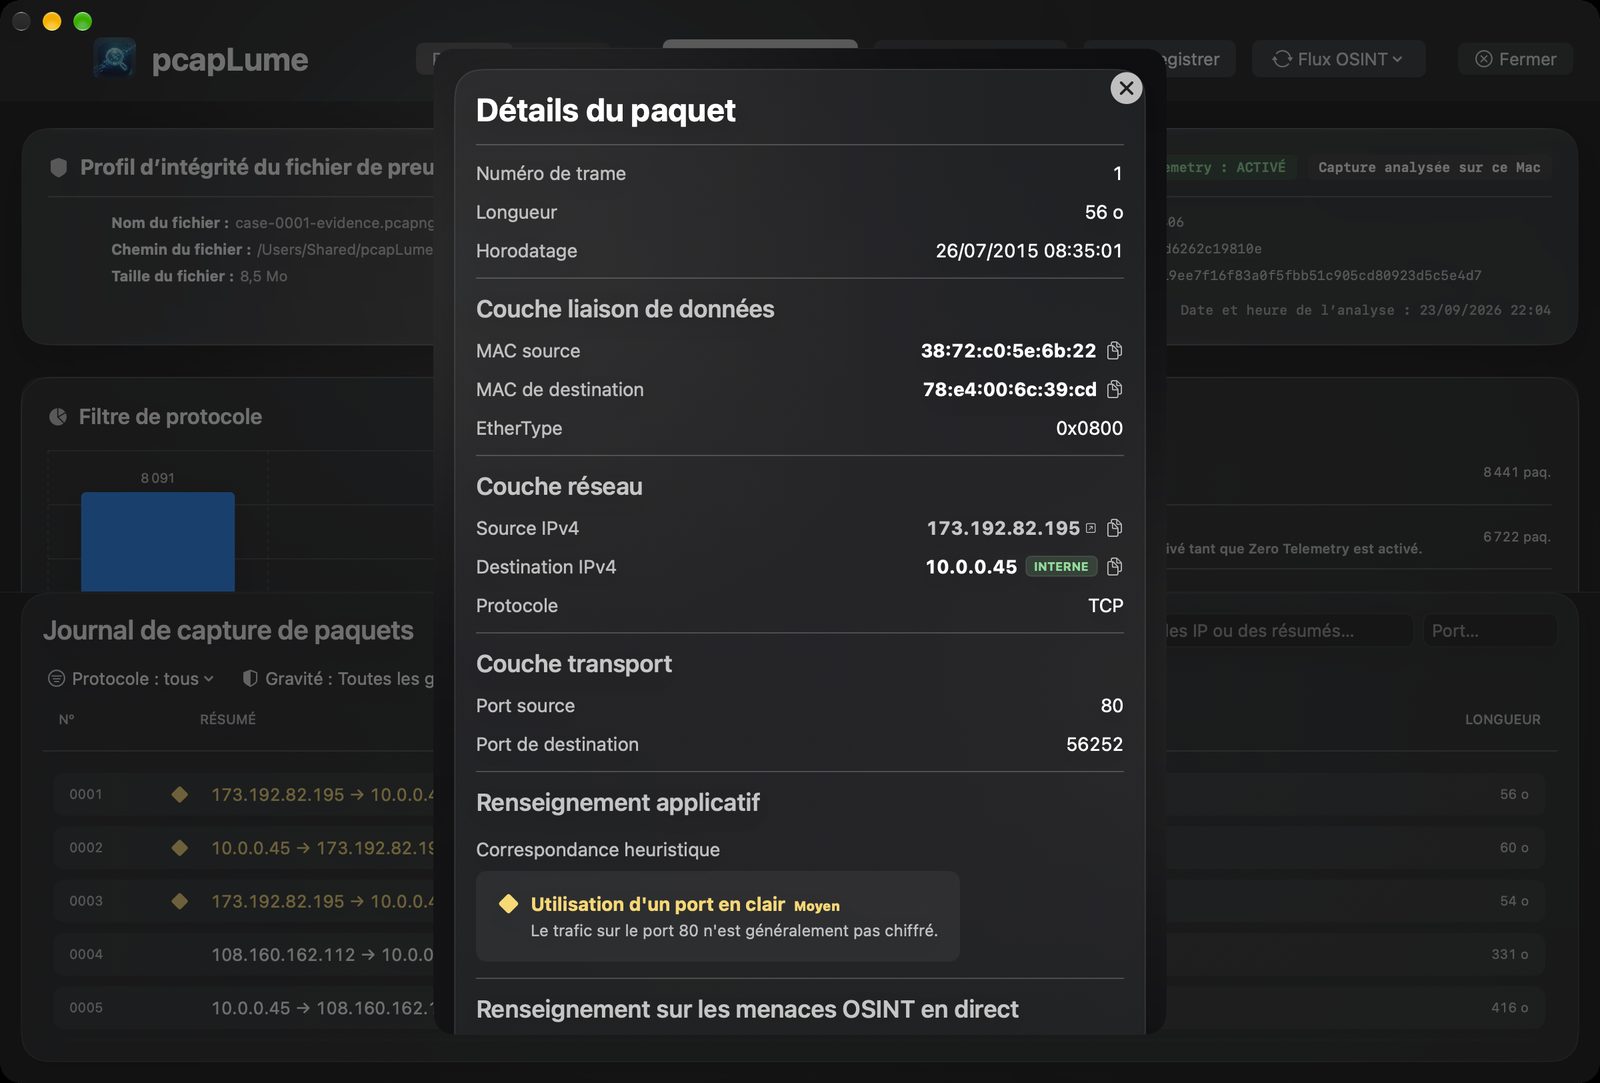
Les ressources peuvent être utilisées telles quelles dans une couverture éditoriale de pcapLume. Merci de ne pas recolorer, déformer ni recomposer l'icône de l'app.
Contact presse
Pour les interviews, les questions de test et tout ce qui n'est pas couvert ici, contactez ProfWorkBench via le canal d'assistance.