Kit de imprensa do pcapLume
Todo o material desta página pode ser usado em cobertura editorial sobre o pcapLume. Para qualquer outro uso, fale conosco.
Este kit de imprensa está disponível em 15 idiomas:
EnglishDeutschEspañolFrançaisItalianoPortuguês (Brasil)TürkçeРусскийالعربيةעבריתहिन्दी日本語한국어简体中文繁體中文
Sobre o pcapLume
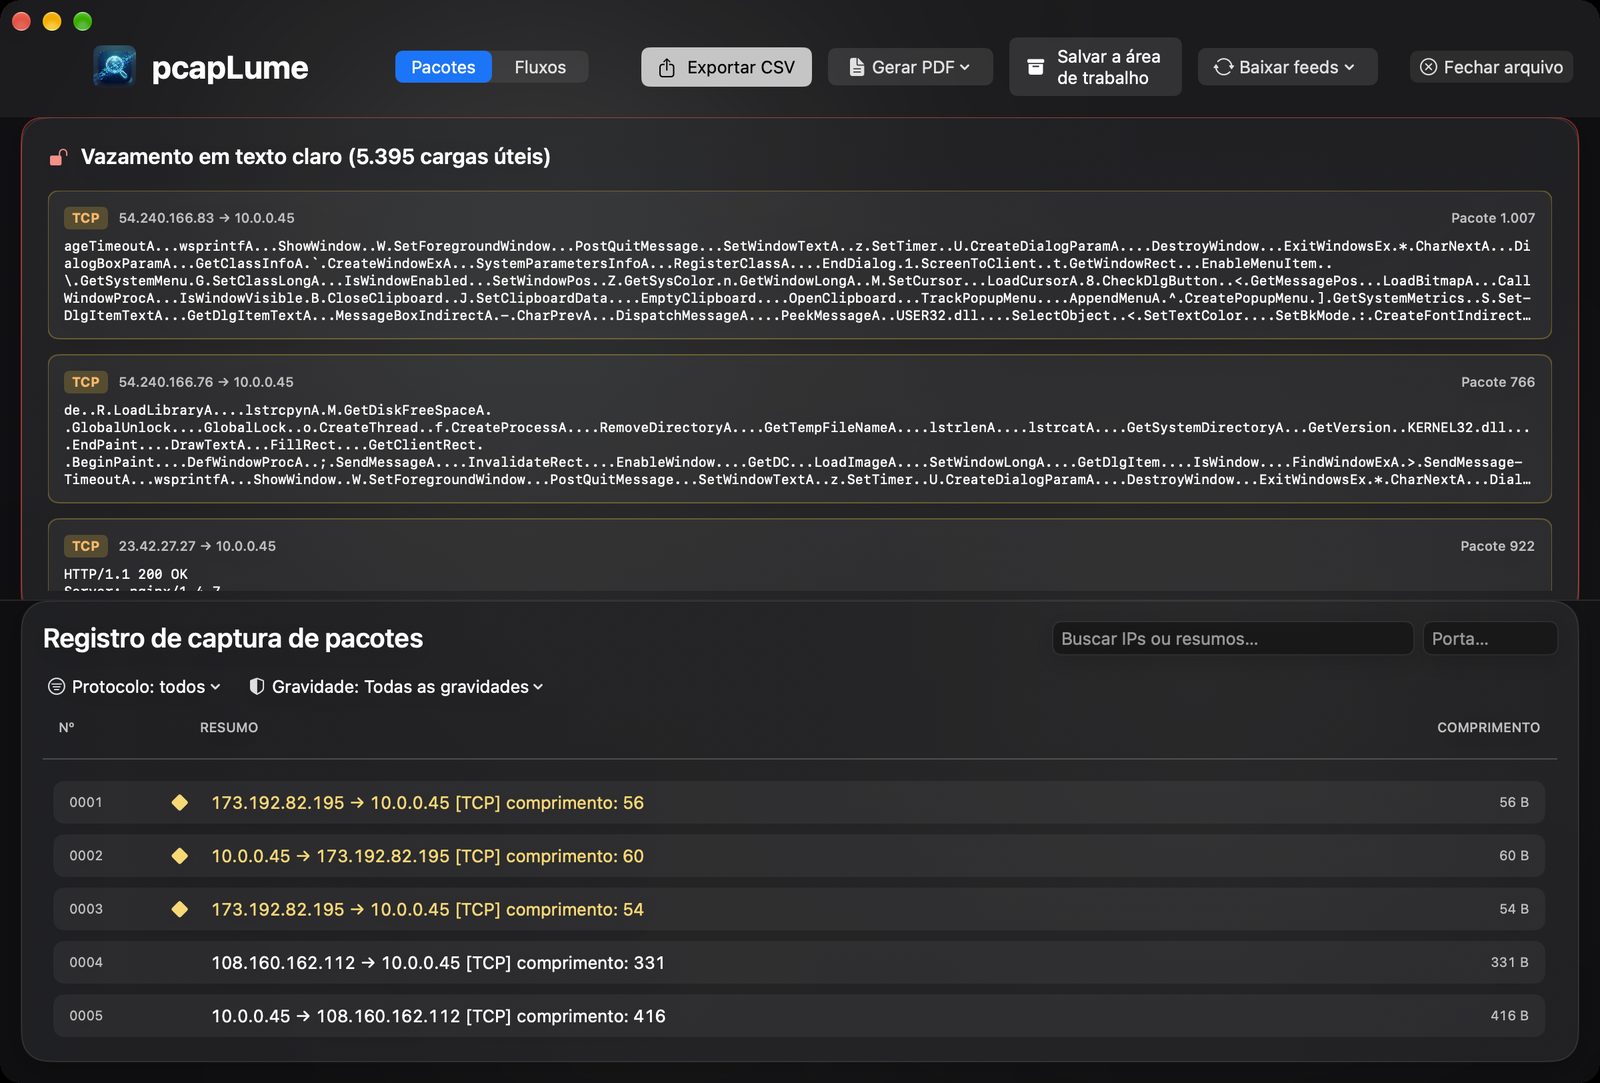
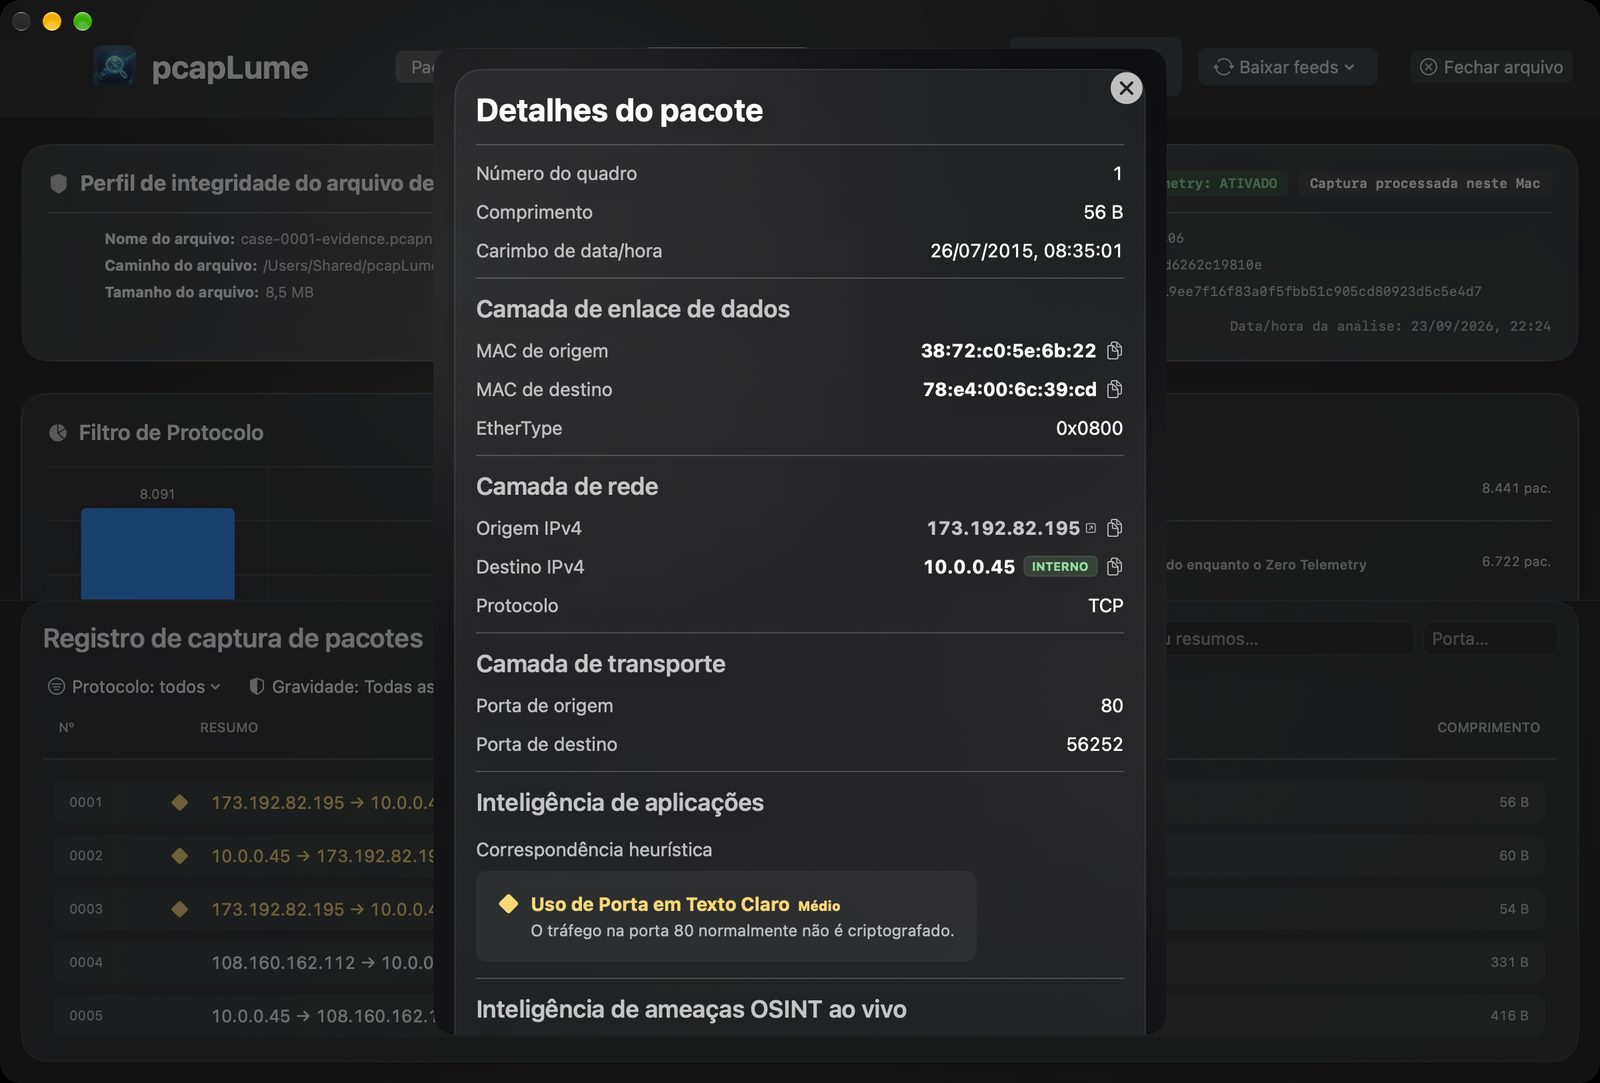
O pcapLume é um motor forense PCAP local para macOS, criado para analistas forenses de rede, equipes de resposta a incidentes e pesquisadores de segurança. Ele extrai arquivos baixados por HTTP não criptografado, mapeia endereços MAC Layer-2 para fabricantes de hardware a partir da lista OUI do IEEE, baixada uma vez e depois mantida no Mac, e verifica payloads com cinco assinaturas integradas e heurísticas de temporização e entropia — com um Registro de cadeia de custódia encadeado por hash que registra o checksum de ingestão e cada relatório que ele produz.
O pcapLume é desenvolvido pela ProfWorkBench, LLC em Nova York e distribuído exclusivamente pela Mac App Store como download gratuito com desbloqueios pagos no app. A análise roda no Mac e continua funcionando com o cabo de rede desconectado. Por padrão, o pcapLume tem permissão para contatar serviços externos de enriquecimento. Com o Pro, ele consulta automaticamente o país dos endereços públicos de Top Talkers e, se você salvar sua própria chave do abuse.ch, envia automaticamente o SHA-256 de cada arquivo extraído ao MalwareBazaar; os demais só rodam quando você pede. O app nomeia cada um, e um único interruptor nos Ajustes bloqueia toda consulta que o próprio pcapLume faz. O arquivo de captura nunca é enviado e os dados de payload não são transmitidos em nenhum modo.
Boilerplate aprovado
pcapLume — Sua captura. Analisada no seu Mac.
O pcapLume é um motor forense PCAP local para macOS que transforma o tráfego de rede capturado em achados documentados e relatórios em PDF. Ele extrai arquivos baixados por HTTP não criptografado, mapeia o hardware presente no fio ao seu fabricante com a lista OUI do IEEE, baixada uma vez e depois mantida no Mac, e sinaliza requisições de arquivos chamados payload ou payload.bin, beaconing C2 periódico e payloads de alta entropia com cinco assinaturas integradas e heurísticas de temporização e entropia — tudo no Mac, sem enviar o arquivo de captura. O pcapLume está disponível na Mac App Store como download gratuito; os recursos Pro são desbloqueados no app. O pcapLume está localizado em 15 idiomas.
Ficha técnica
| Produto | pcapLume |
|---|---|
| Desenvolvedor | ProfWorkBench, LLC |
| Plataforma | macOS 14+ (Sonoma) |
| Preços | Download gratuito · Genesis Partner License $999.99 uma vez · Pro (anual) $199.99/ano (compra no app) |
| Idiomas | 15 — English, Deutsch, Español, Français, Italiano, Português (Brasil), Türkçe, Русский, العربية, עברית, हिन्दी, 日本語, 한국어, 简体中文, 繁體中文 |
| Privacidade | Análise no dispositivo · arquivo de captura nunca enviado · consultas externas permitidas por padrão (com o Pro, os endereços de Top Talkers vão automaticamente para o geojs.io; o MalwareBazaar recebe automaticamente os valores SHA-256 dos arquivos extraídos somente com sua própria chave do abuse.ch), cada uma nomeada no app · um interruptor nos Ajustes bloqueia toda consulta que o próprio pcapLume faz |
| Lançamento | Junho de 2026, na Mac App Store |
| Links | pcaplume.com · Mac App Store · profworkbench.com |
Recursos de marca
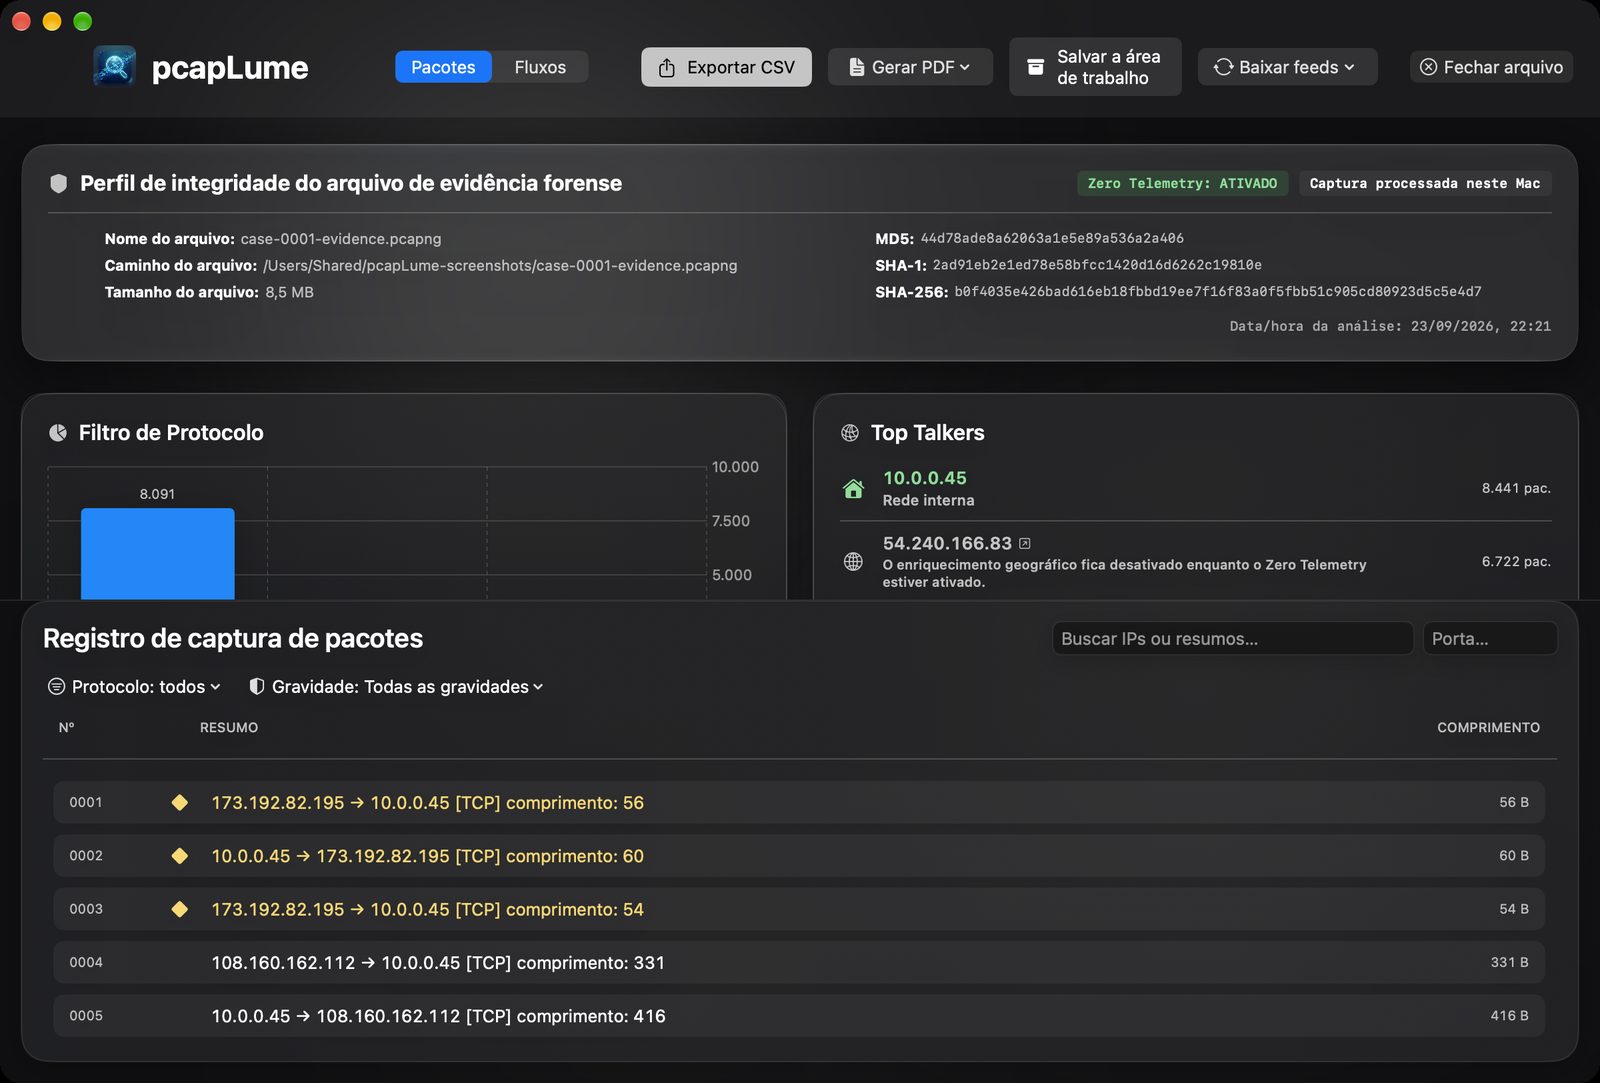
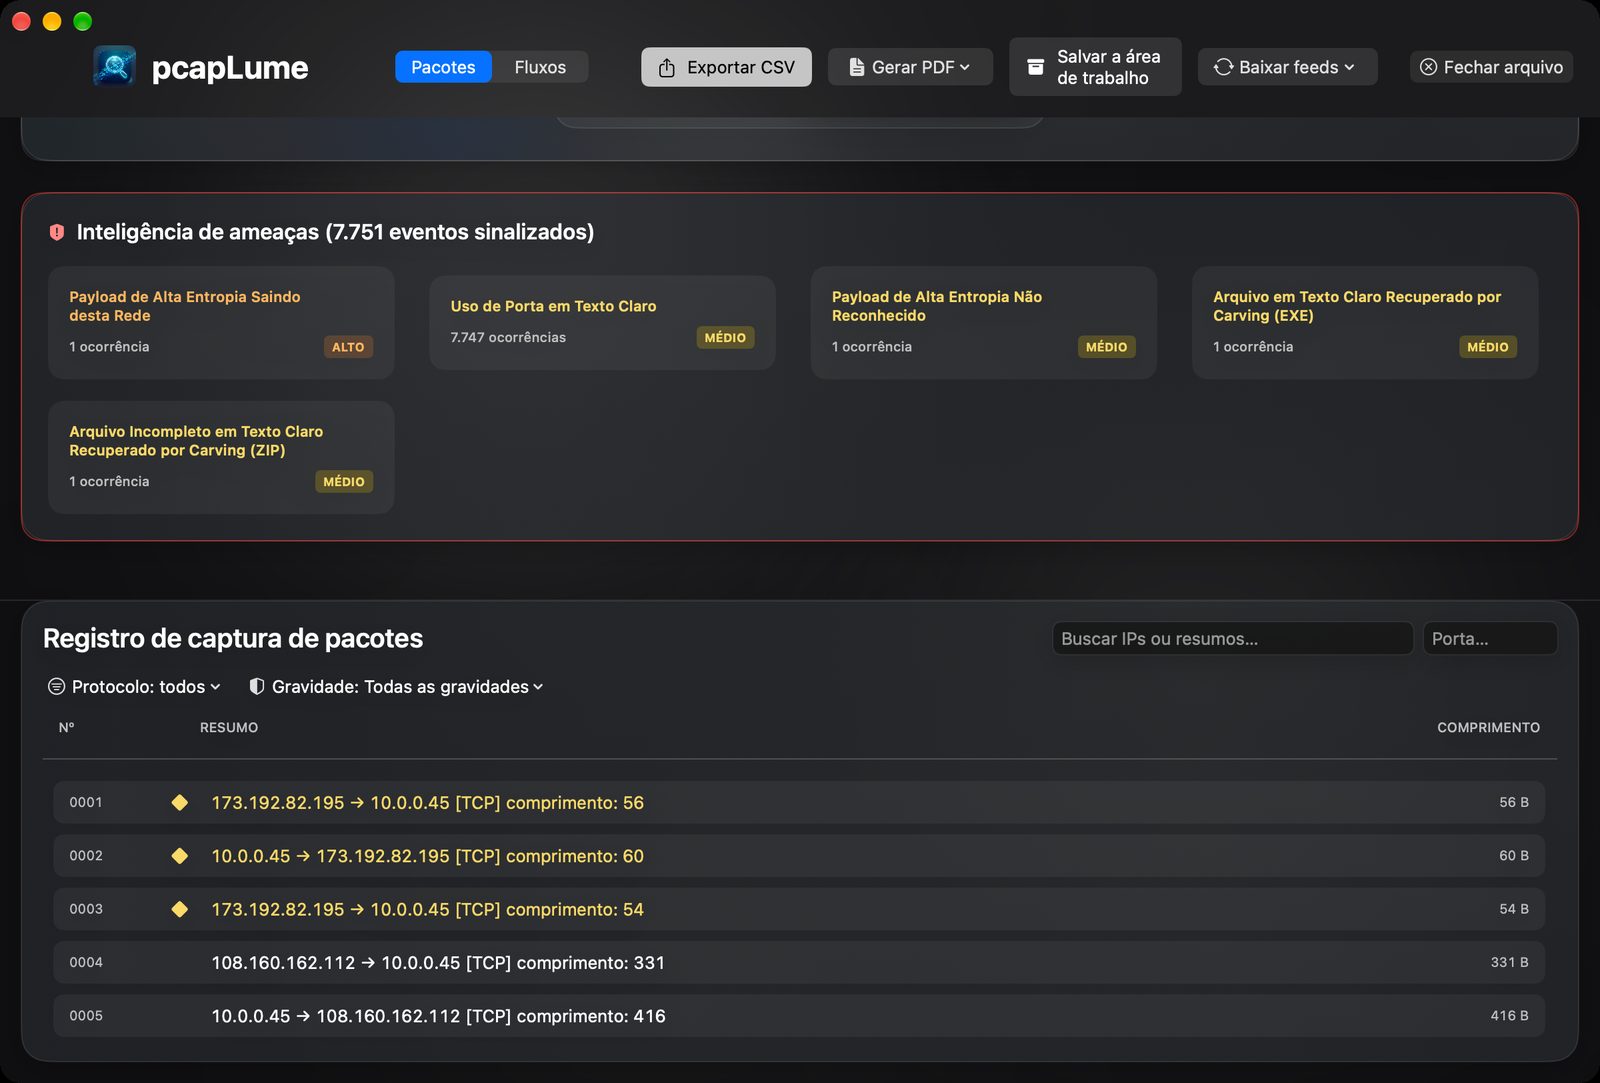
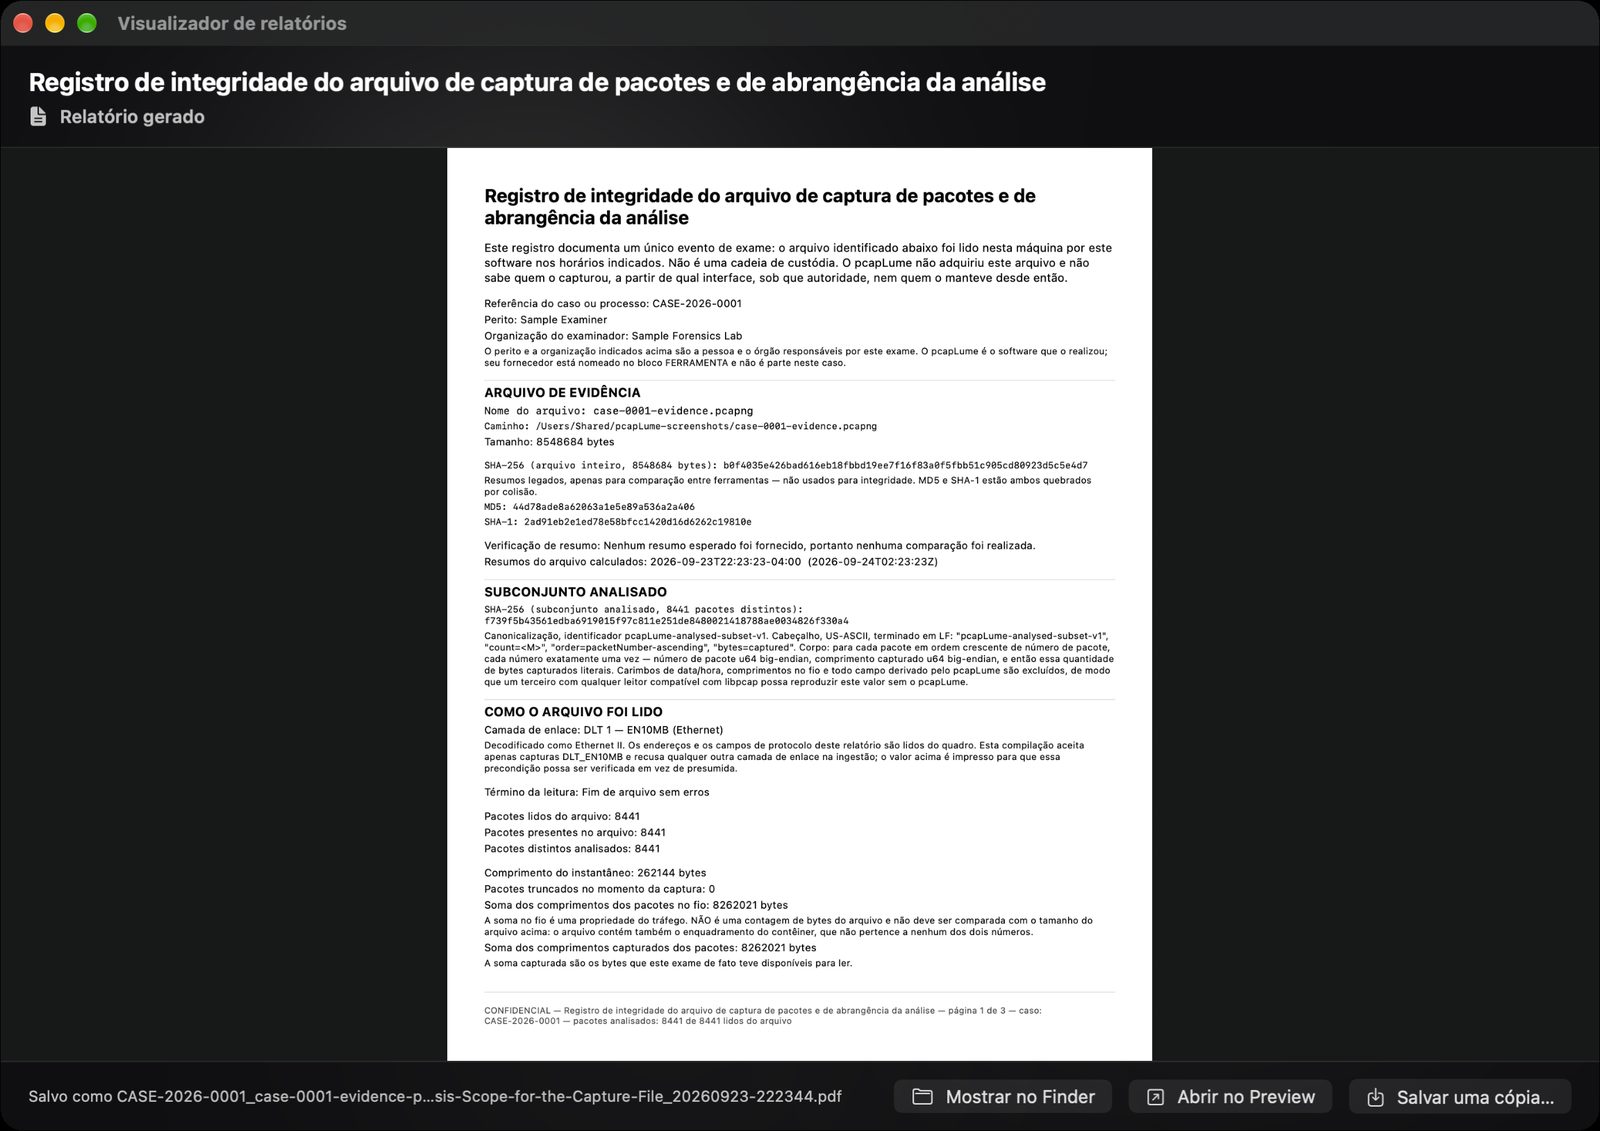
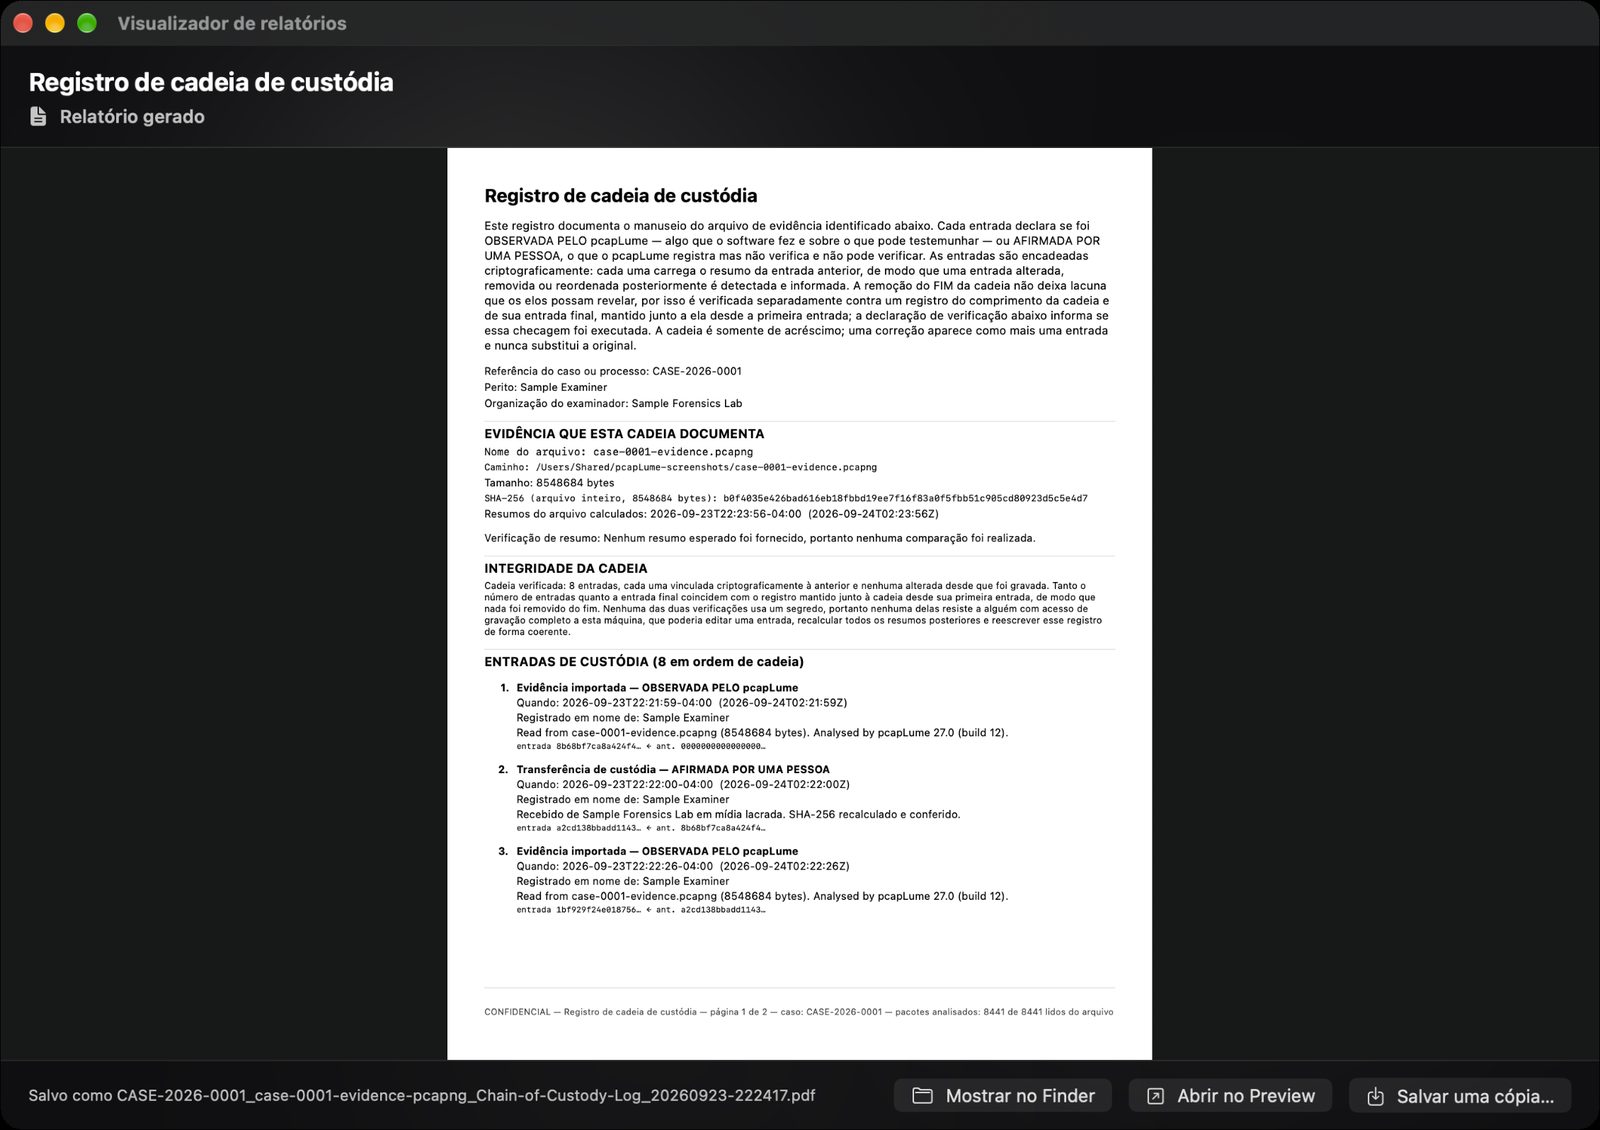
Os recursos podem ser usados sem modificações em cobertura editorial sobre o pcapLume. Por favor, não recolora, distorça nem recomponha o ícone do app.
Contato de imprensa
Para entrevistas, dúvidas de análise e qualquer assunto não coberto aqui, fale com a ProfWorkBench pelo canal de suporte.